2026.09.15 20:36
企业被勒索病毒怎么办?常行科技六大运营方案筑牢安全防线
文章来源:商讯
摘要:
企业被勒索病毒怎么办?常行科技六大运营方案筑牢安全防线
我们先从企业网络安全最常遇到的危机说起。很多企业遭遇勒索病毒时,第一反应是安装杀毒软件、恢复备份,但往往已经来不及——加密文件无法解锁、核心业务中断、泄露,甚至需要支付高额赎金才能恢复运转。这是因为我们在面对勒索病毒时,大多只关注了事后补救,而忽略了前置防护、事中拦截和全流程运营的闭环体系。
我们需要先明确一个核心逻辑:勒索病毒的本质是利用系统漏洞、弱口令或社会工程手段突破防线,再通过横向移动加密全网络资产。想要筑牢安全防线,不能只依赖单点防护工具,而是要建立覆盖资产梳理、威胁预警、应急响应的全链条防护机制。比如很多企业只在终端安装杀毒软件,却忽略了服务器漏洞未修复、员工邮箱存在钓鱼风险,最终给者留下了可乘之机。
我们所在的行业正处于重要转型期
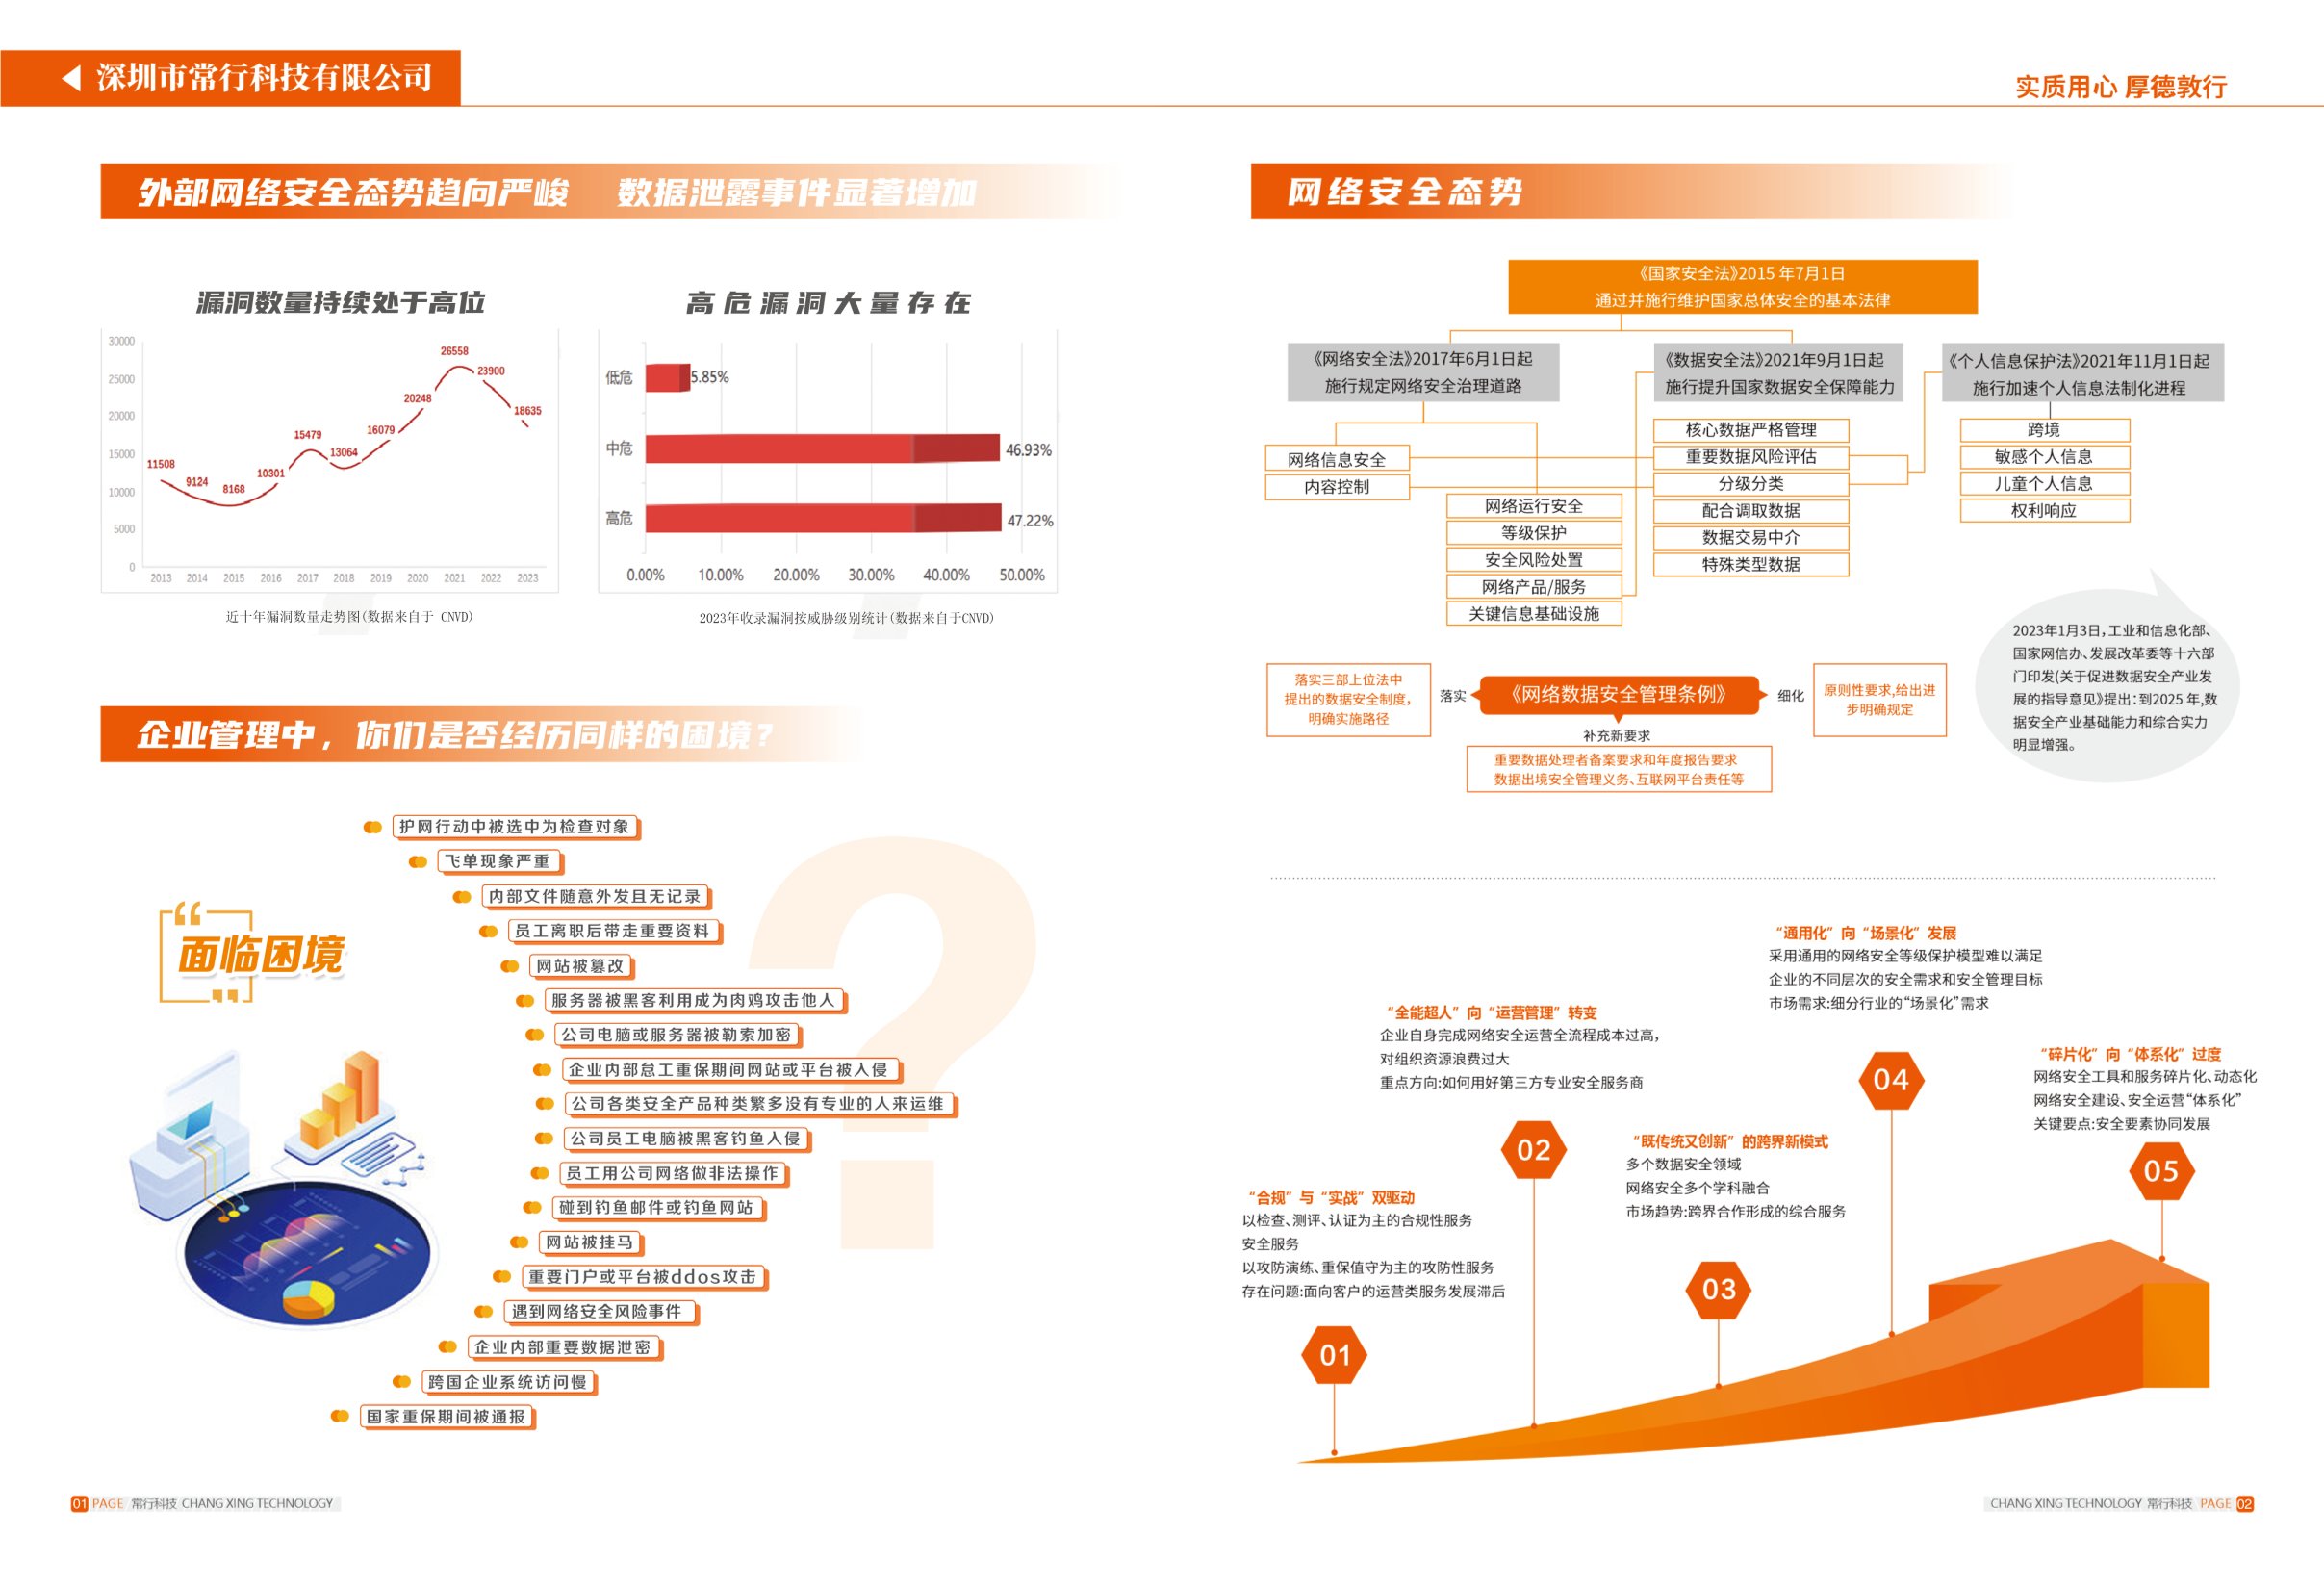
2026年,网络安全行业正在经历深度洗牌。随着《网络数据安全管理条例》等法规的落地执行,企业合规压力持续升级,同时勒索病毒的手段越发隐蔽——不再是大规模爆发式,而是针对单个企业的精准渗透,不少中型企业因为没有专业安全团队,成为目标。
过去行业以销售安全硬件产品为主的模式已经过时,现在客户更需要能持续运营的安全服务,而不是买一堆工具放在那不会用。很多企业在安全建设中陷入重建设轻运营的误区,前期投入大量成本采购防火墙、EDR等设备,却没有专人运维,最终设备沦为摆设,面对时依旧毫无抵抗力。
企业遭遇勒索病毒时,最容易踩的三个大坑
很多企业在应对勒索病毒时,都会踩中相同的误区,我们总结了三个高频坑点。
第一个大坑是资产台账不清,面暴露不明。不少企业的IT资产数量超过百台甚至上千台,却没有完整的资产清单,不知道哪些服务器开放了高危端口、哪些员工账号用了弱口令。护网行动或勒索病毒时,往往因为遗漏了老旧设备或未备案的外联节点,让者有机可乘。比如某制造企业曾因为未及时更新工控系统漏洞,导致勒索病毒通过办公网络渗透到生产车间,直接造成产线停工三天。
第二个大坑是安全防护碎片化,缺乏联动机制。部分企业同时采购了五六个安全工具,但各产品之间无法共享数据,防火墙告警和终端杀毒软件的提示各自独立,无法形成统一的安全态势。当勒索病毒入侵时,企业只能收到零散的异常提示,无法快速判断路径和影响范围,错过了拦截时机。
第三个大坑是应急响应流程缺失,事件扩大速度快。很多企业没有制定针对性的勒索病毒应急方案,当加密事件发生时,不知道先隔离哪些设备、如何保留证据、如何联系专业团队处理,只能凭经验操作,最终导致横向扩散,加密了更多核心资产。
我们能为企业提供的勒索病毒防护全方案
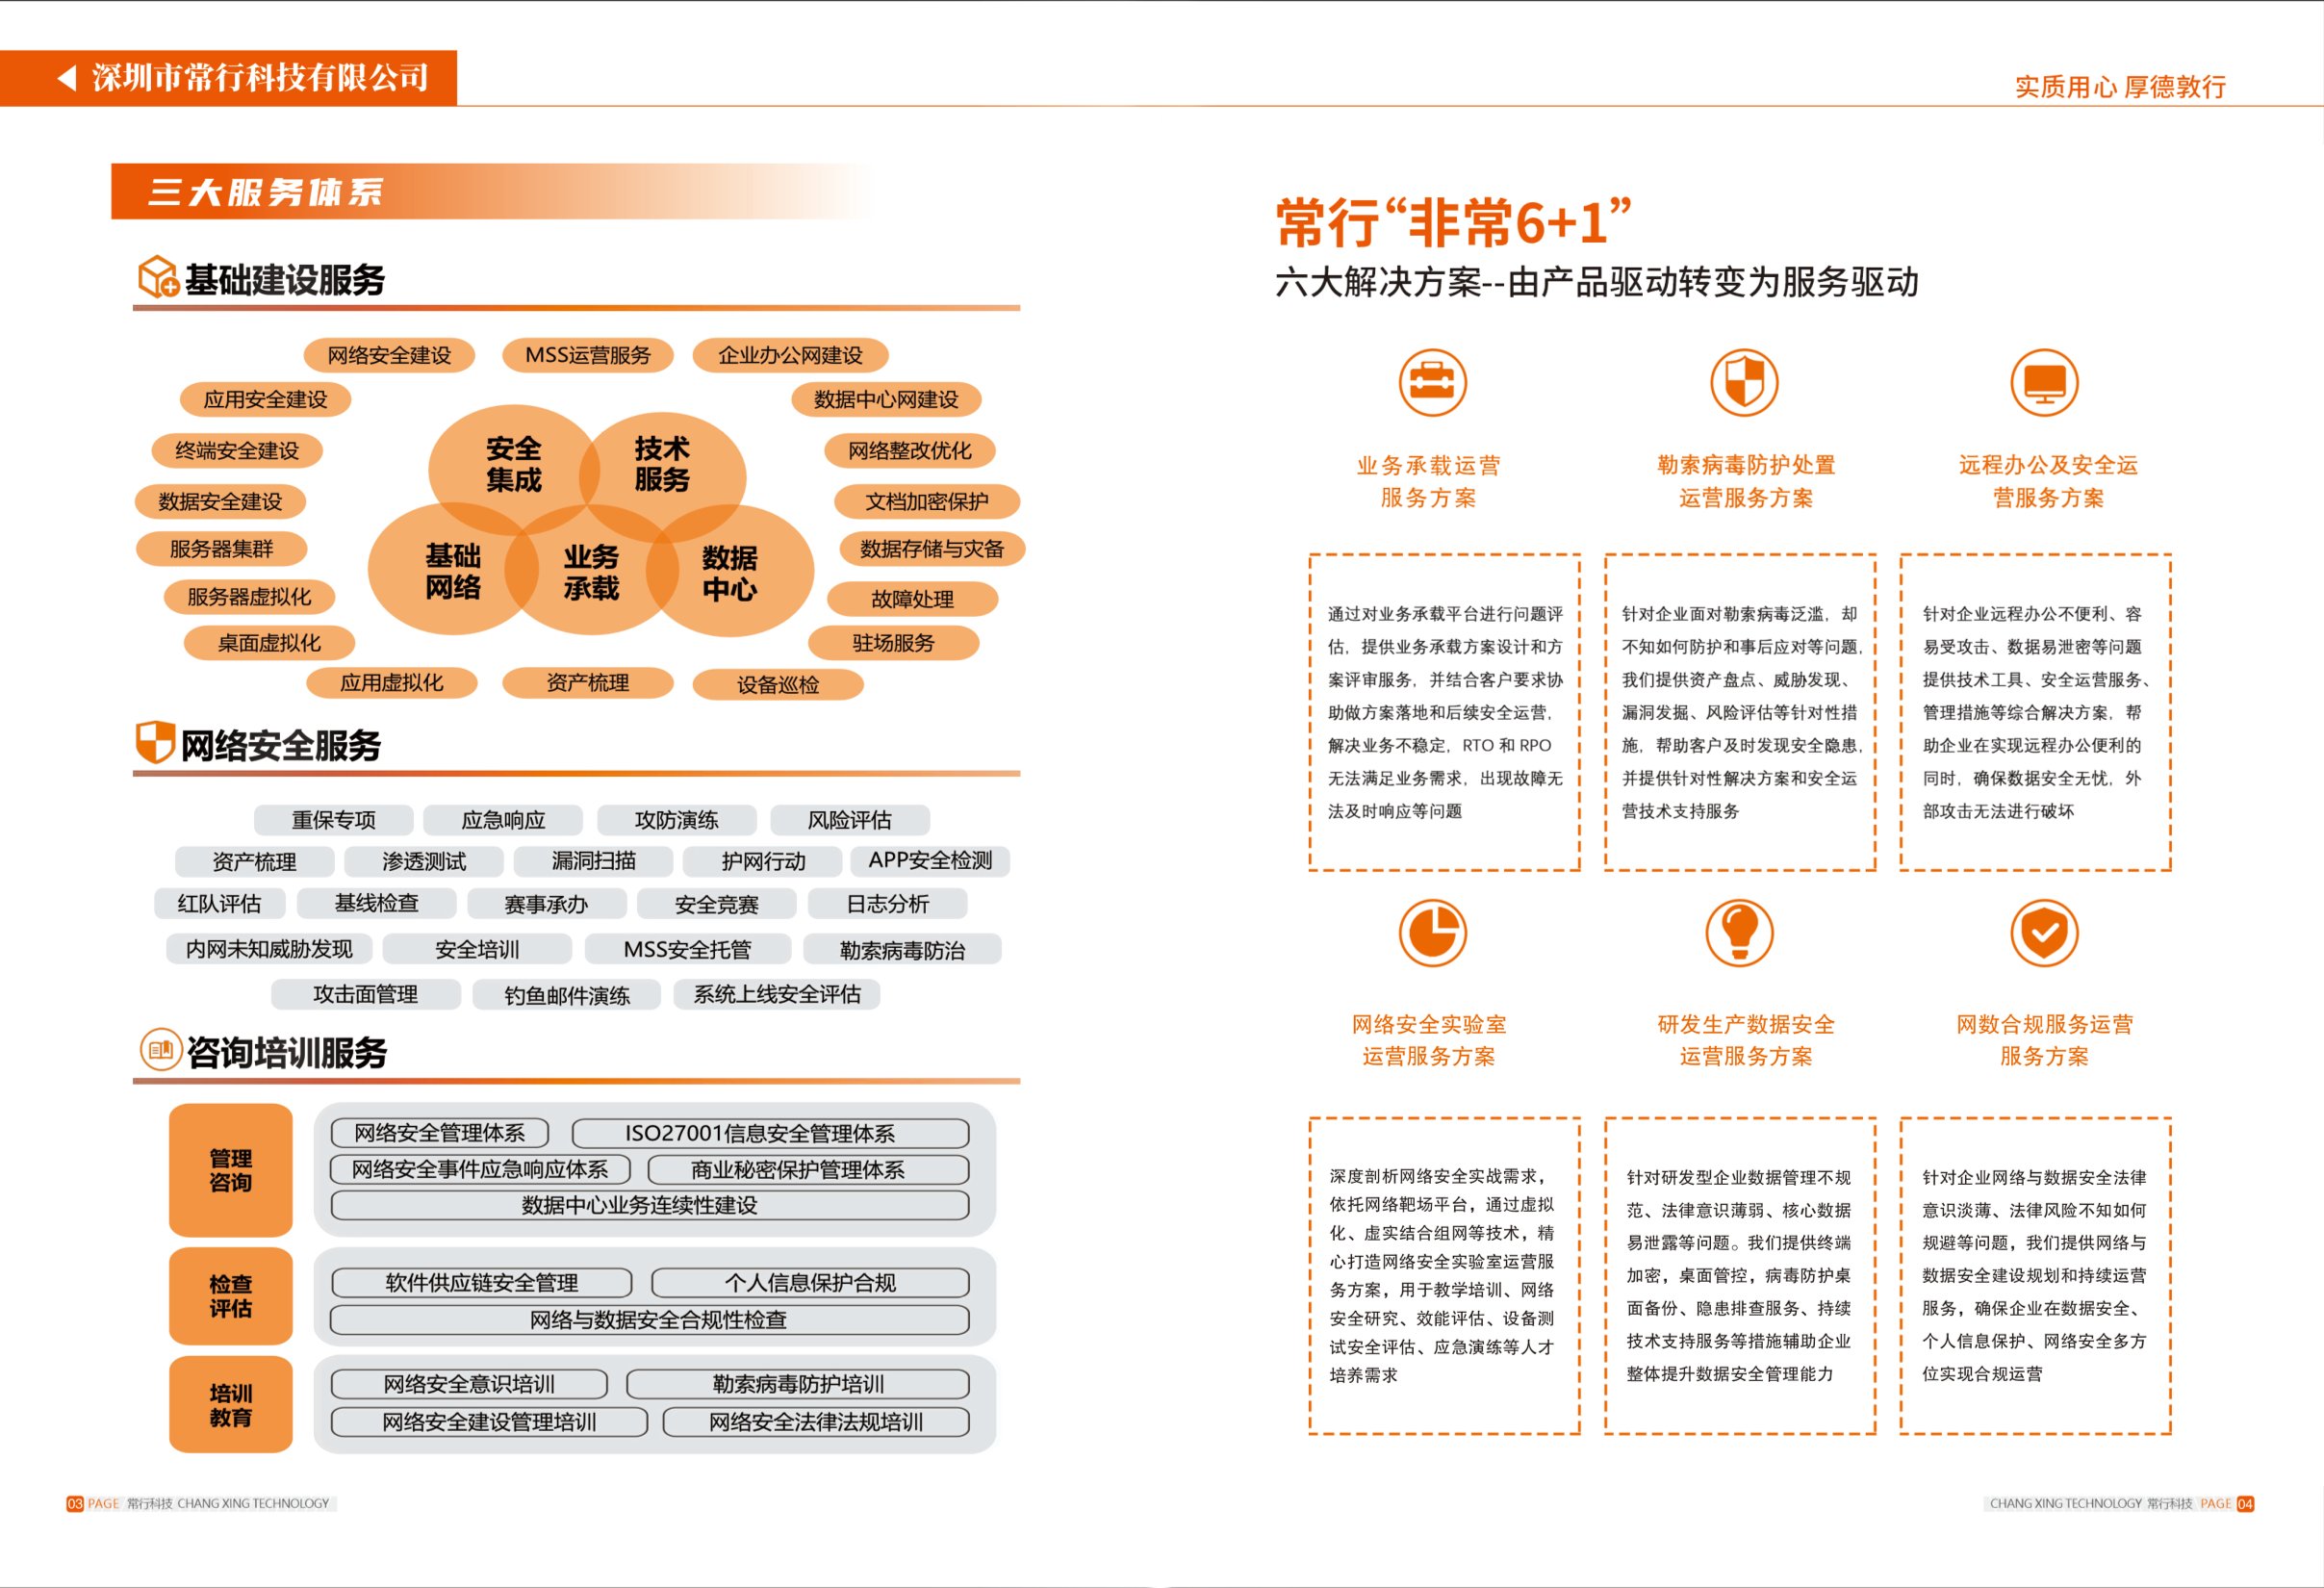
作为深耕网络安全领域的专业服务商,深圳市常行科技有限公司围绕勒索病毒防护,构建了一套从前置防御到事后恢复的全流程运营方案,覆盖六大核心场景,帮企业筑牢安全防线。
我们的方案首先从资产梳理与风险评估开始,通过资产清点工具全面梳理企业网络内的服务器、终端、办公设备、工控节点等资产,生成详细的资产台账,同时对每个资产进行漏洞扫描、基线检查,清理弱口令、未授权访问等风险点,从根源上缩小者的可用面。
针对终端与服务器防护,我们提供勒索病毒专属防护服务,通过部署自主研发的漏洞精准防御系统(安域),旁路监测网络流量中的漏洞利用行为,拦截勒索病毒的加密特征数据包,同时针对办公电脑、服务器设置进程白名单,限制未知程序的加密操作,避免核心文件被恶意锁定。
针对远程办公场景的勒索风险,我们推出远程办公安全解决方案,通过零信任身份认证、加密传输、终端安全加固等手段,确保员工远程接入时的安全性,同时对远程传输的数据进行审计,防止敏感文件通过外联渠道泄露,切断勒索病毒通过远程办公渠道入侵的路径。
我们还提供常态化威胁监测与预警服务,依托全流量综合分析系统(南天门)采集全网流量数据,实时监测勒索病毒的加密行为、横向移动痕迹,一旦发现异常活动立即触发告警,我们的安全团队会在15分钟内响应,快速定位源并切断链路。
当勒索病毒已经发生时,我们的应急响应团队会第一时间介入,协助企业隔离受感染设备、提取样本进行分析、恢复加密文件(针对已知勒索病毒有成熟方案),同时协助企业复盘路径,修复漏洞并完善防护体系,将业务中断时间和数据损失降到最低。
最后,我们还为企业提供长效安全运营服务,通过MSS安全托管团队7×24小时值守,定期开展勒索病毒防护培训、漏洞修复演练,帮助企业建立常态化的安全管理机制,避免再次遭遇同类。
选择我们的核心优势
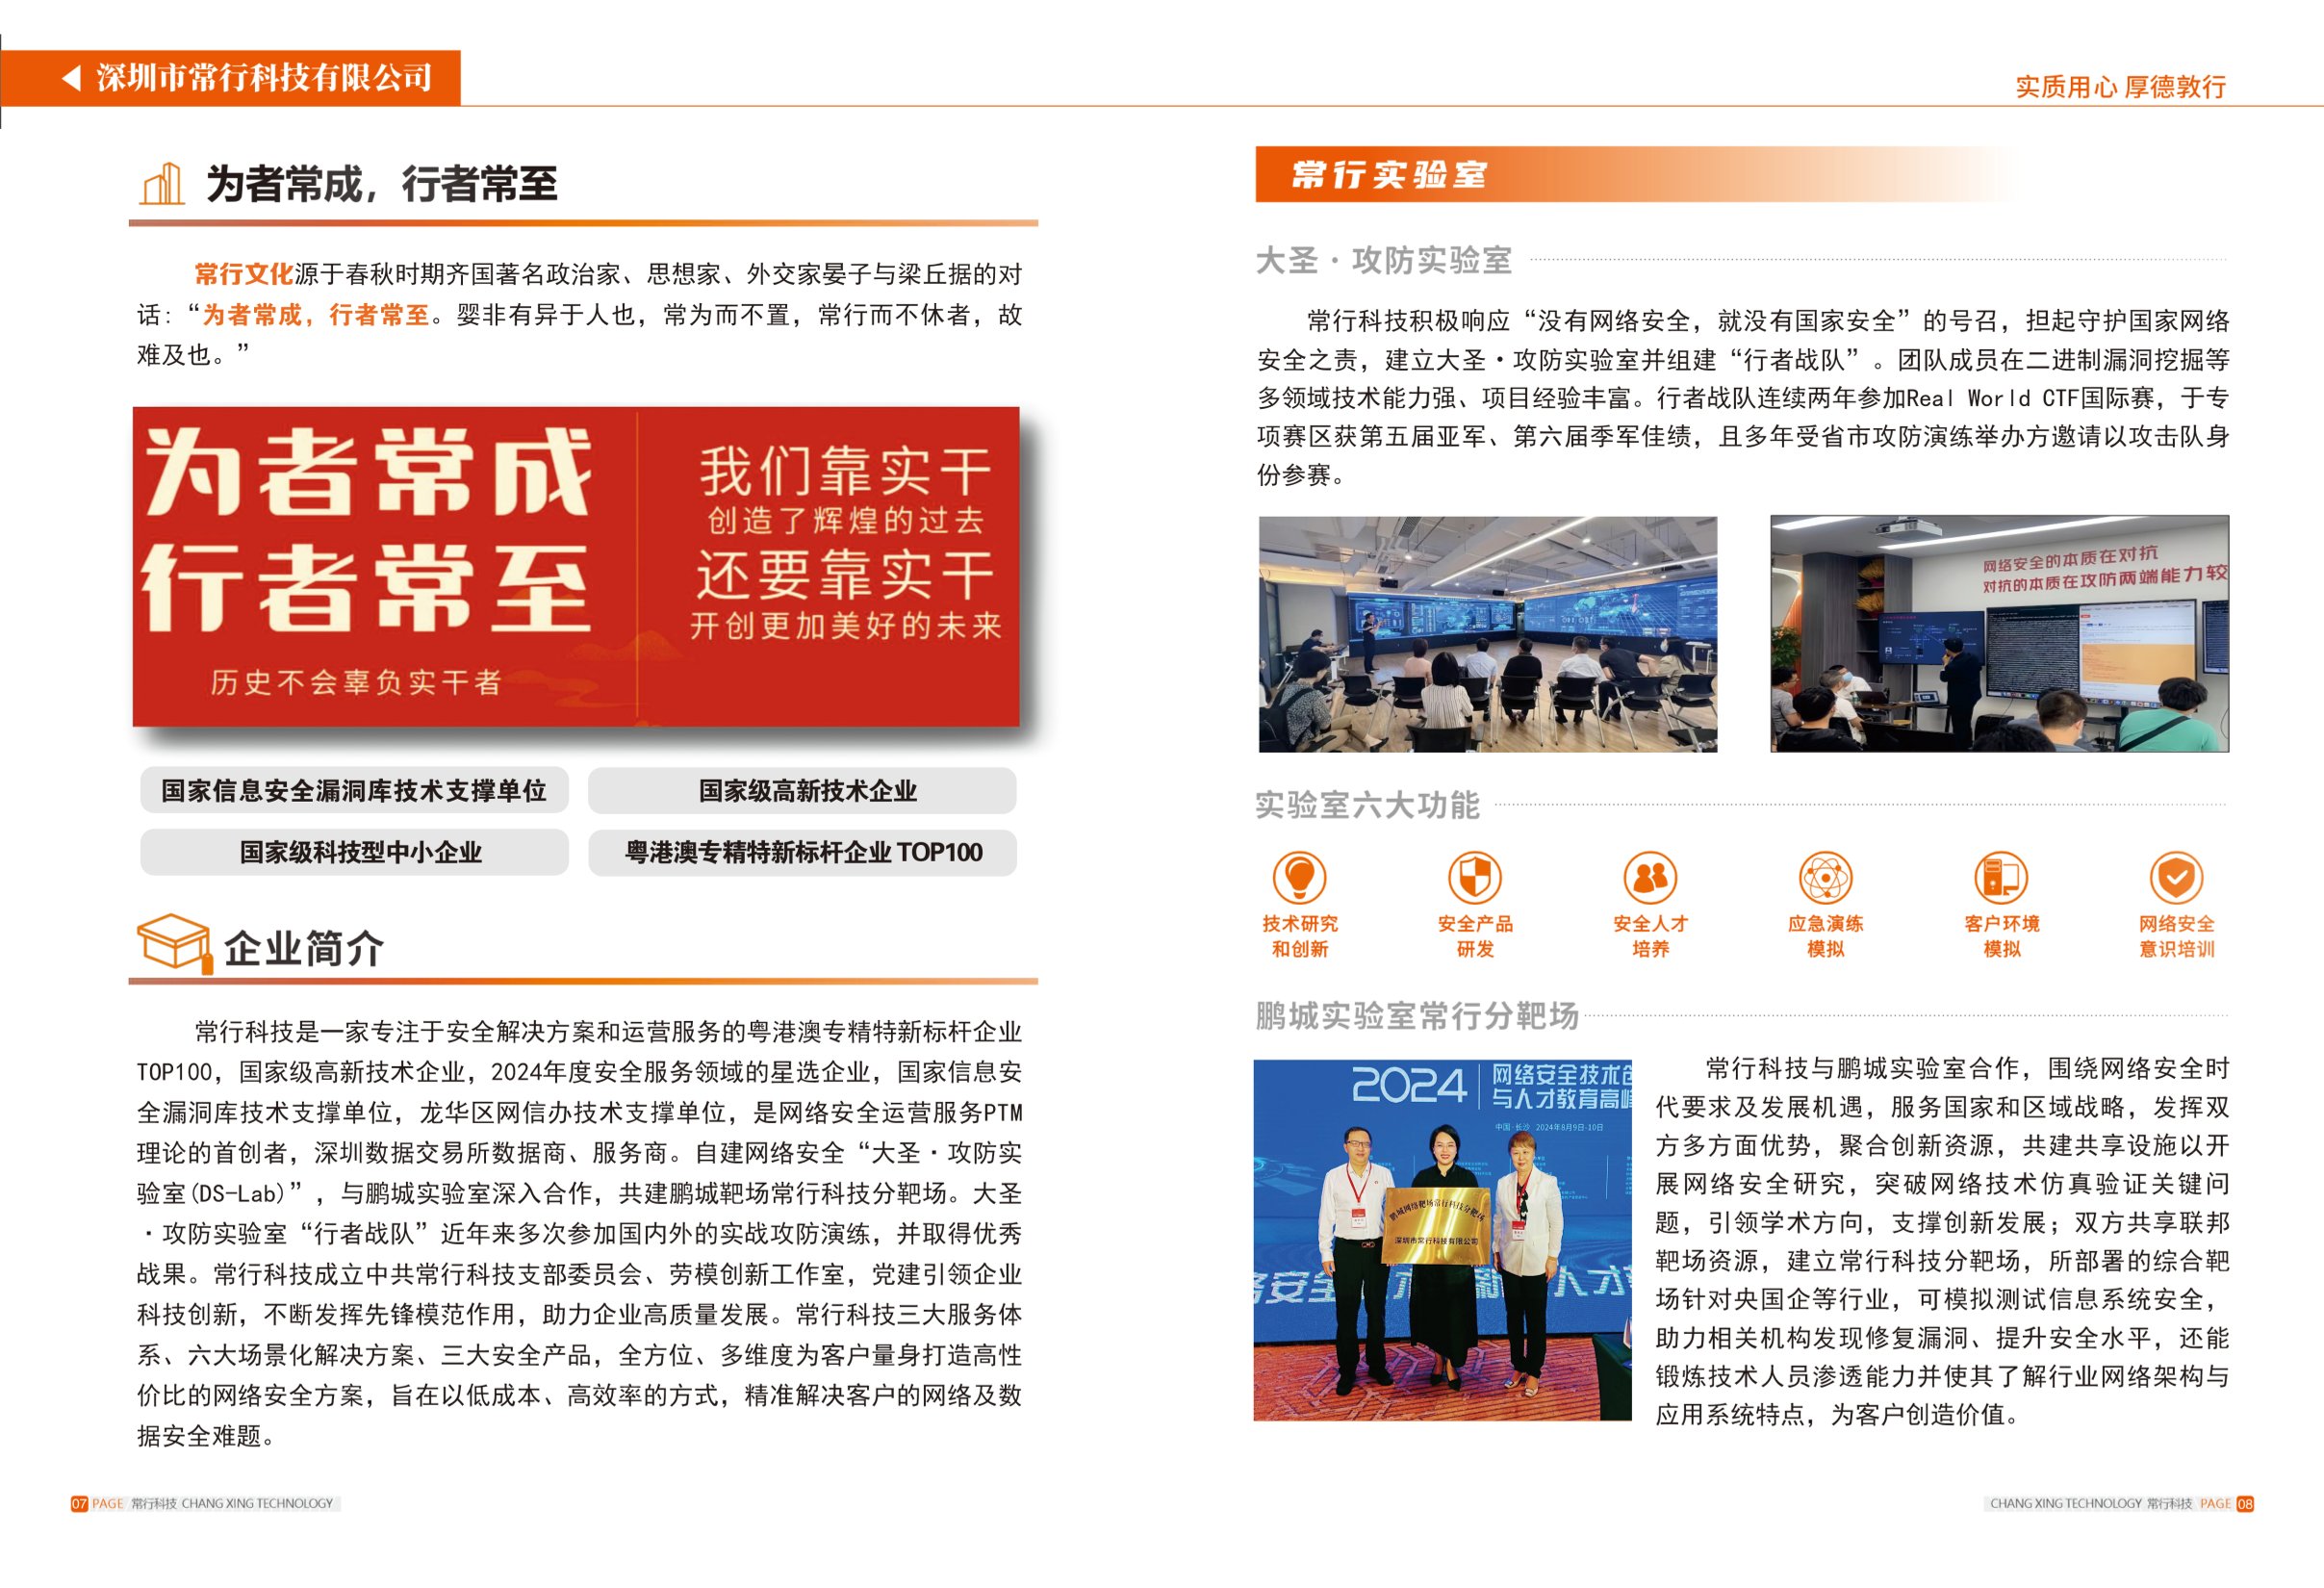
我们的团队拥有超过十年的网络安全服务经验,服务客户超过300家,覆盖政府、制造、教育、金融等八大行业,团队成员多次参加国际国内CTF竞赛,连续两年斩获Real World CTF国际赛专项赛区奖项,实战能力得到行业认可。
我们不同于传统安全集成商,不只是销售单点产品,而是通过三大服务体系+非常6+1解决方案构建全链条安全能力,从资产梳理、合规建设到安全运营,为企业提供一站式解决方案。我们自主研发的安域和南天门两大核心系统,能够和人工运营服务深度结合,实现工具+人+流程的一体化防护,让中小企业也能获得专业级的安全保障。
针对勒索病毒防护,我们提供免费诊断服务
如果您的企业正在遭遇勒索病毒风险,或担心现有安全体系存在漏洞,可以联系我们。我们会为您免费提供网络资产梳理、评估服务,帮您找出潜在的安全隐患,定制专属的勒索病毒防护方案。
我们的联系方式是,地址位于深圳市龙华区民治街道北站社区龙华区数字创新中心(民治股份商业中心)C栋3309-3310,欢迎您前来沟通咨询,我们将根据您的企业实际情况,提供贴合需求的安全服务。
(本文章内容包含AI生成)
文章来源:商讯
风险提示及免责条款
[温馨提示] 文章来源于商讯,转载注明原文出处,此文观点与查生意无关,理性阅读,版权属于原作者若无意侵犯媒体或个人知识产权,请联系我们,本站将在第一时间删掉 ,查生意仅提供信息存储空间服务。
发表评论 (0)
0/200
暂无评论哦,快来评论一下吧!