2026.09.15 23:01
网络安全合规检查一次通过 常行科技专业方案助力企业
文章来源:商讯
摘要:
网络安全合规检查一次通过 常行科技专业方案助力企业
我们先来聊聊网络安全合规这件事。很多企业觉得合规就是应付检查,填几张表格、买几台设备就完事,其实这是很大的误解。真正的合规,是要把《网络安全法》《数据安全法》《个人信息保护法》等法规要求,拆解成可落地的技术措施和管理流程,覆盖从资产梳理、数据分类到应急响应的全流程。简单来说,合规不是做给别人看,而是帮企业筑起一道防御网,避免因为不合规被罚款,或是在遭遇时因为流程混乱加剧损失。
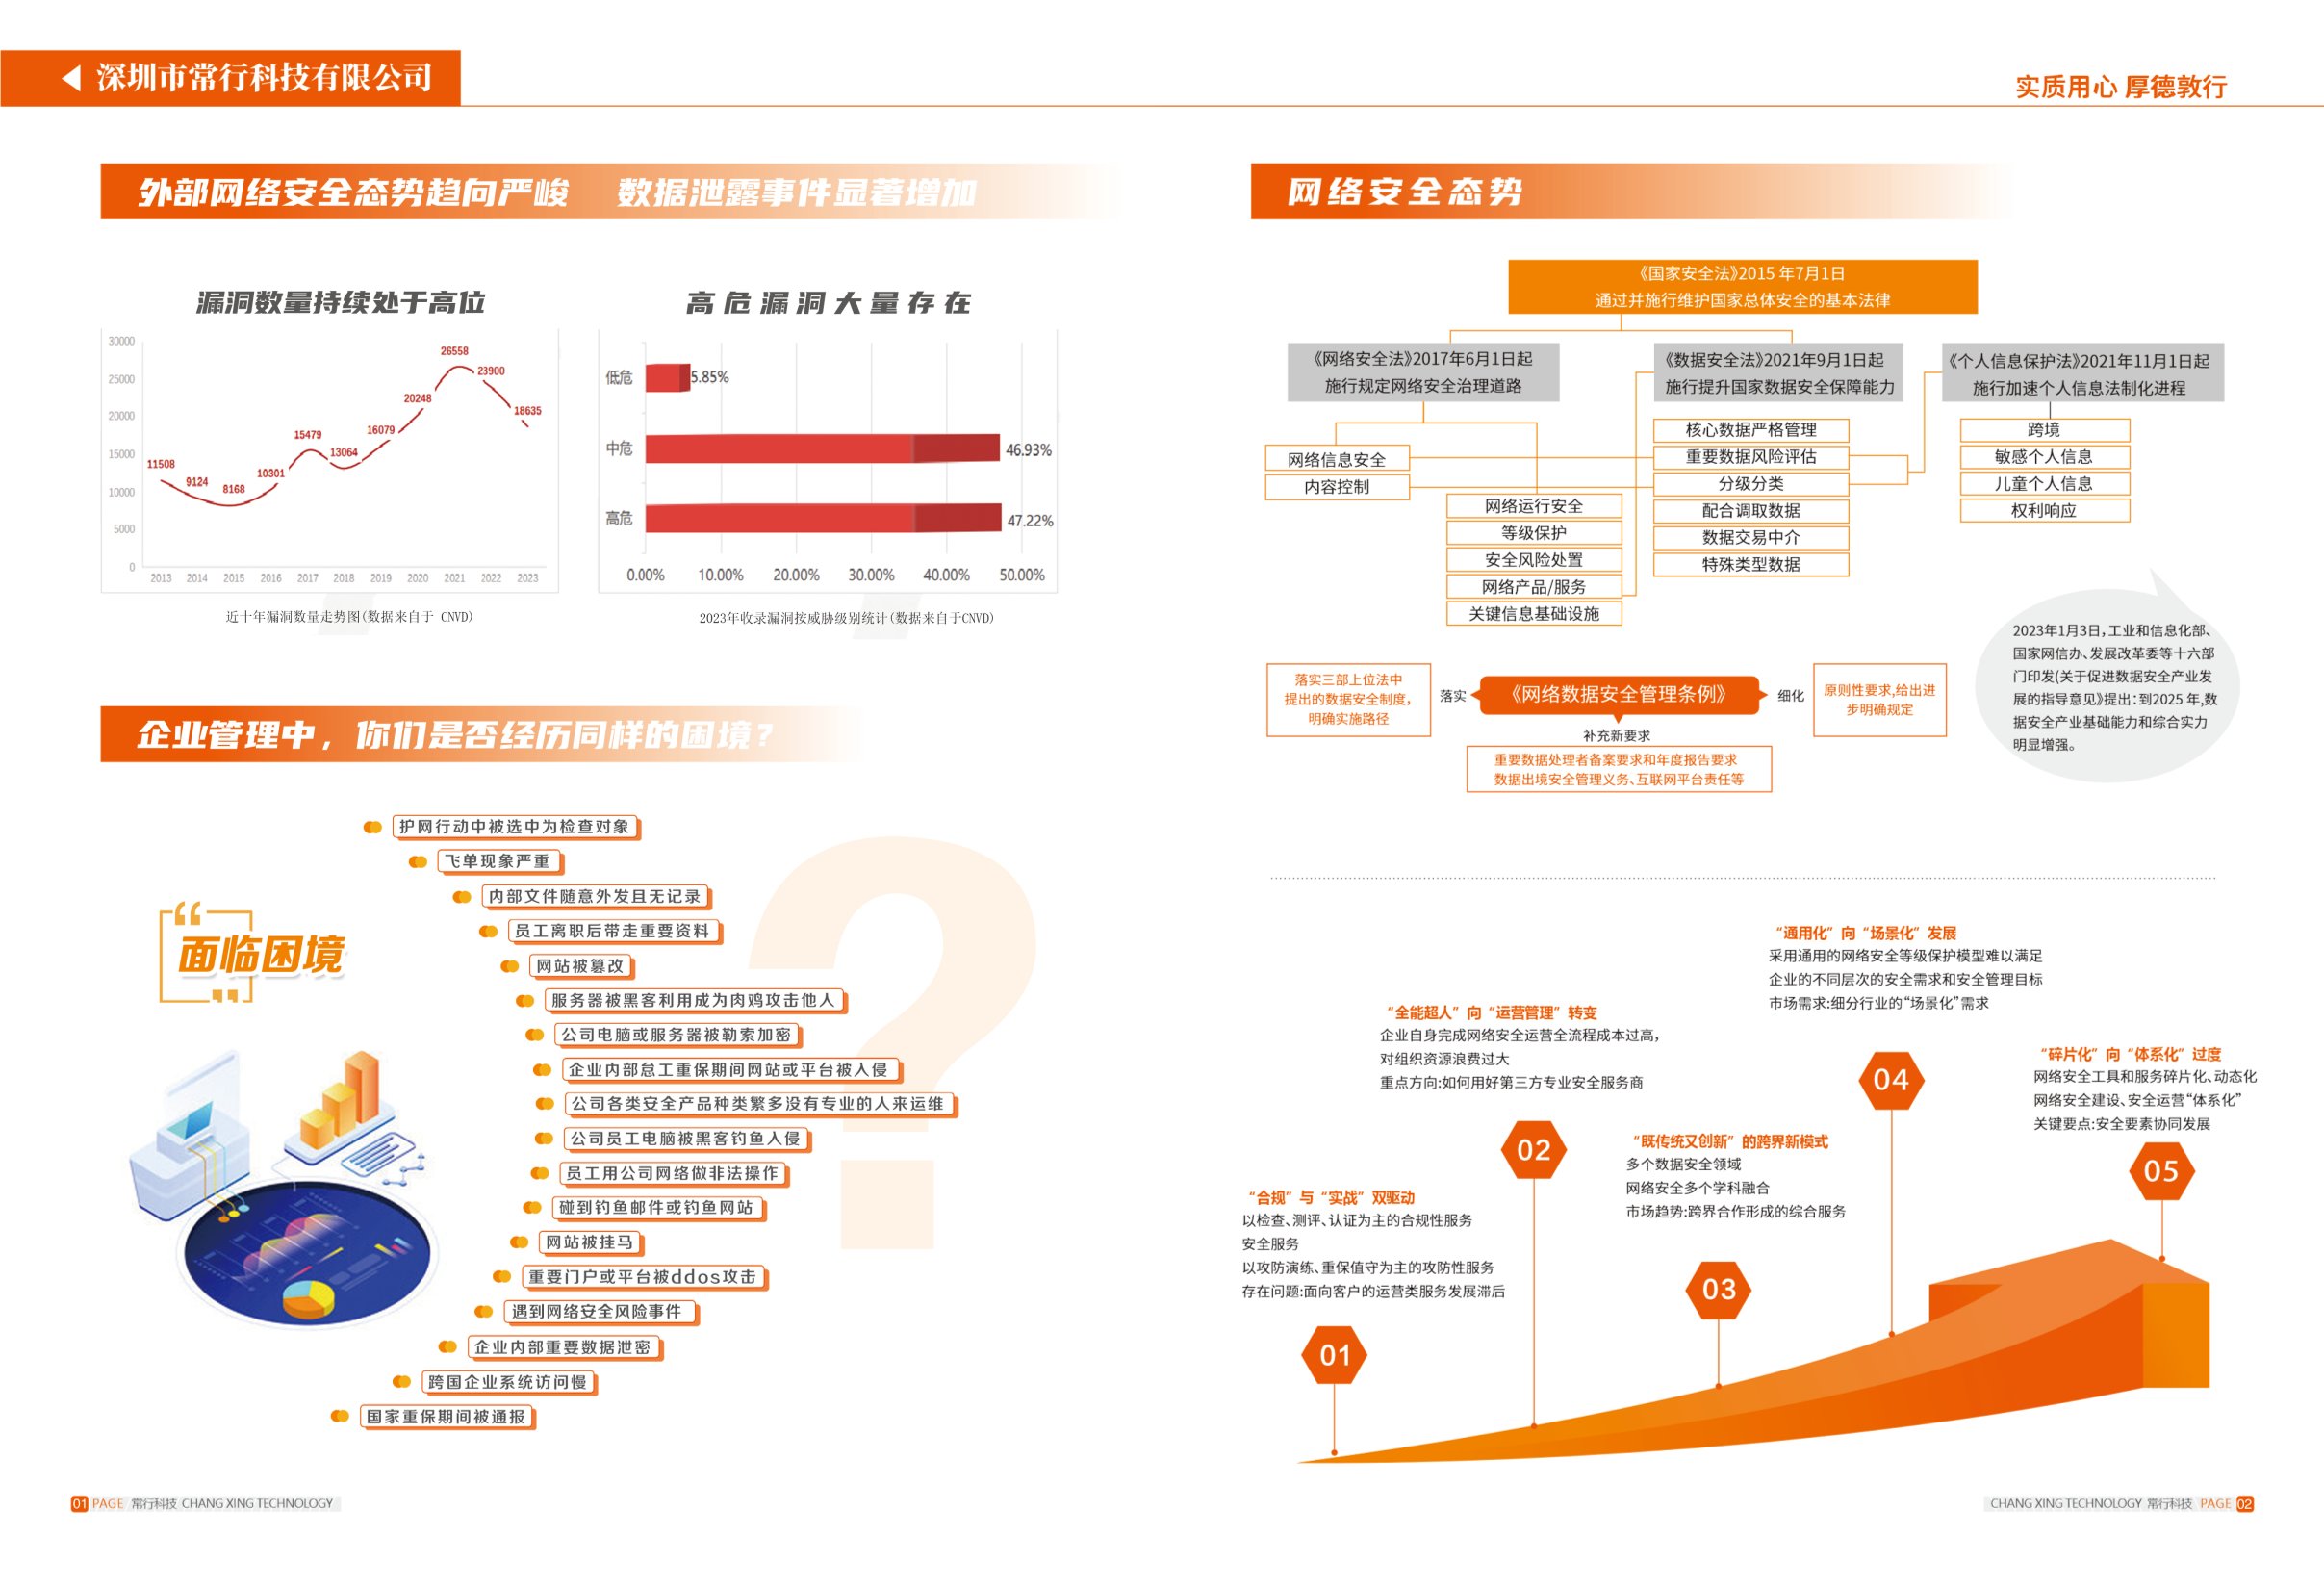
现在很多企业会碰到这样的情况:上级部门来做合规检查,发现自己连核心资产台账都没理清楚,数据存储在哪、怎么流转都摸不清;或是采购了一堆安全设备,却连不上网、对不上告警,根本起不到防护作用;更别说有些企业连基本的安全管理制度都没有,员工用私人邮箱传涉密文件,终端连恶意软件都查不出来。这些问题看起来零散,实则都是合规建设里的核心漏洞,一旦被检查出来,不仅要花大量时间整改,还可能影响业务开展。
市场现状:2026年的网络安全合规赛道正在洗牌
时间走到2026年,国内网络安全合规市场已经走过了早期的粗放式增长阶段。早期很多企业只要拿到相关资质就敢接项目,但随着监管力度加大,客户的要求越来越务实——不再只看有没有资质,而是看能不能解决实际问题。现在市场上还存在两类服务商:一类是只做纸面材料的合规流水线,不管企业实际情况,套用模板填报表;另一类是只会卖产品的技术厂商,不懂管理流程,没法帮企业把技术和合规要求结合起来。
这两类服务商正在被市场快速淘汰,真正能活下来的,是那些既能吃透法规条文,又能结合企业业务场景提供落地服务的团队。毕竟合规不是一蹴而就的事情,需要持续跟踪监管变化、适配企业业务调整,这也是当前市场洗牌的核心逻辑——只会做表面功夫的服务商,迟早会被客户淘汰。
企业做合规常踩的三个大坑,千万别踩
很多企业在做合规时,因为对行业不熟悉,很容易掉进一些常见的坑里,我们总结了最典型的三个:
-
只做纸面合规,不落地技术和管理措施 不少企业觉得合规检查就是看文档,于是找服务商写一套制度、整理一堆报表就完事。但监管部门的检查早已从看材料转向看实际运行。比如要求你做数据分类分级,不是看你有没有分类表,而是要抽查实际存储的数据是不是真的按等级做了加密和访问控制;要求你做应急响应,不是看你有没有预案,而是要模拟看你能不能在规定时间内处置。如果只是凑材料,一旦抽查就会露馅,整改起来比一开始就做落地要麻烦得多。
-
碎片化采购安全产品,忽略联动和流程适配 有些企业为了通过等保测评,一次性买了防火墙、IDS、EDR等好几套设备,但设备之间没法互相联动,告警信息分散在各个系统里,安全团队根本看不过来。更关键的是,这些产品怎么和企业的业务流程结合?比如员工远程办公时的身份认证怎么和权限管理结合?终端被感染恶意软件后,怎么联动防火墙阻断?这些问题没有流程适配,再好的设备也只是摆设。
-
忽视人的因素,只靠技术不管培训 很多企业觉得安全是IT部门的事,和普通员工无关。但实际上,80%的网络安全事件都和员工操作有关:比如点击钓鱼邮件、使用弱密码、随意连接公共WiFi。合规建设里有很重要的一块是安全意识培训,如果只做技术防护,不教会员工怎么识别风险,就算设备再先进,也挡不住人为失误。比如某企业花了大价钱买了防钓鱼邮件系统,但员工还是会点开未知链接,最终还是中招,这就是忽略人的因素的后果。
靠谱的合规服务商,应该具备这几点能力
我们接触过很多找我们做合规服务的企业,他们一开始都不知道怎么选服务商,直到我们帮他们梳理清楚了合规的核心逻辑。真正能帮企业解决问题的合规服务商,其实可以从四个维度来判断:
全生命周期的服务能力,从规划到运营全覆盖
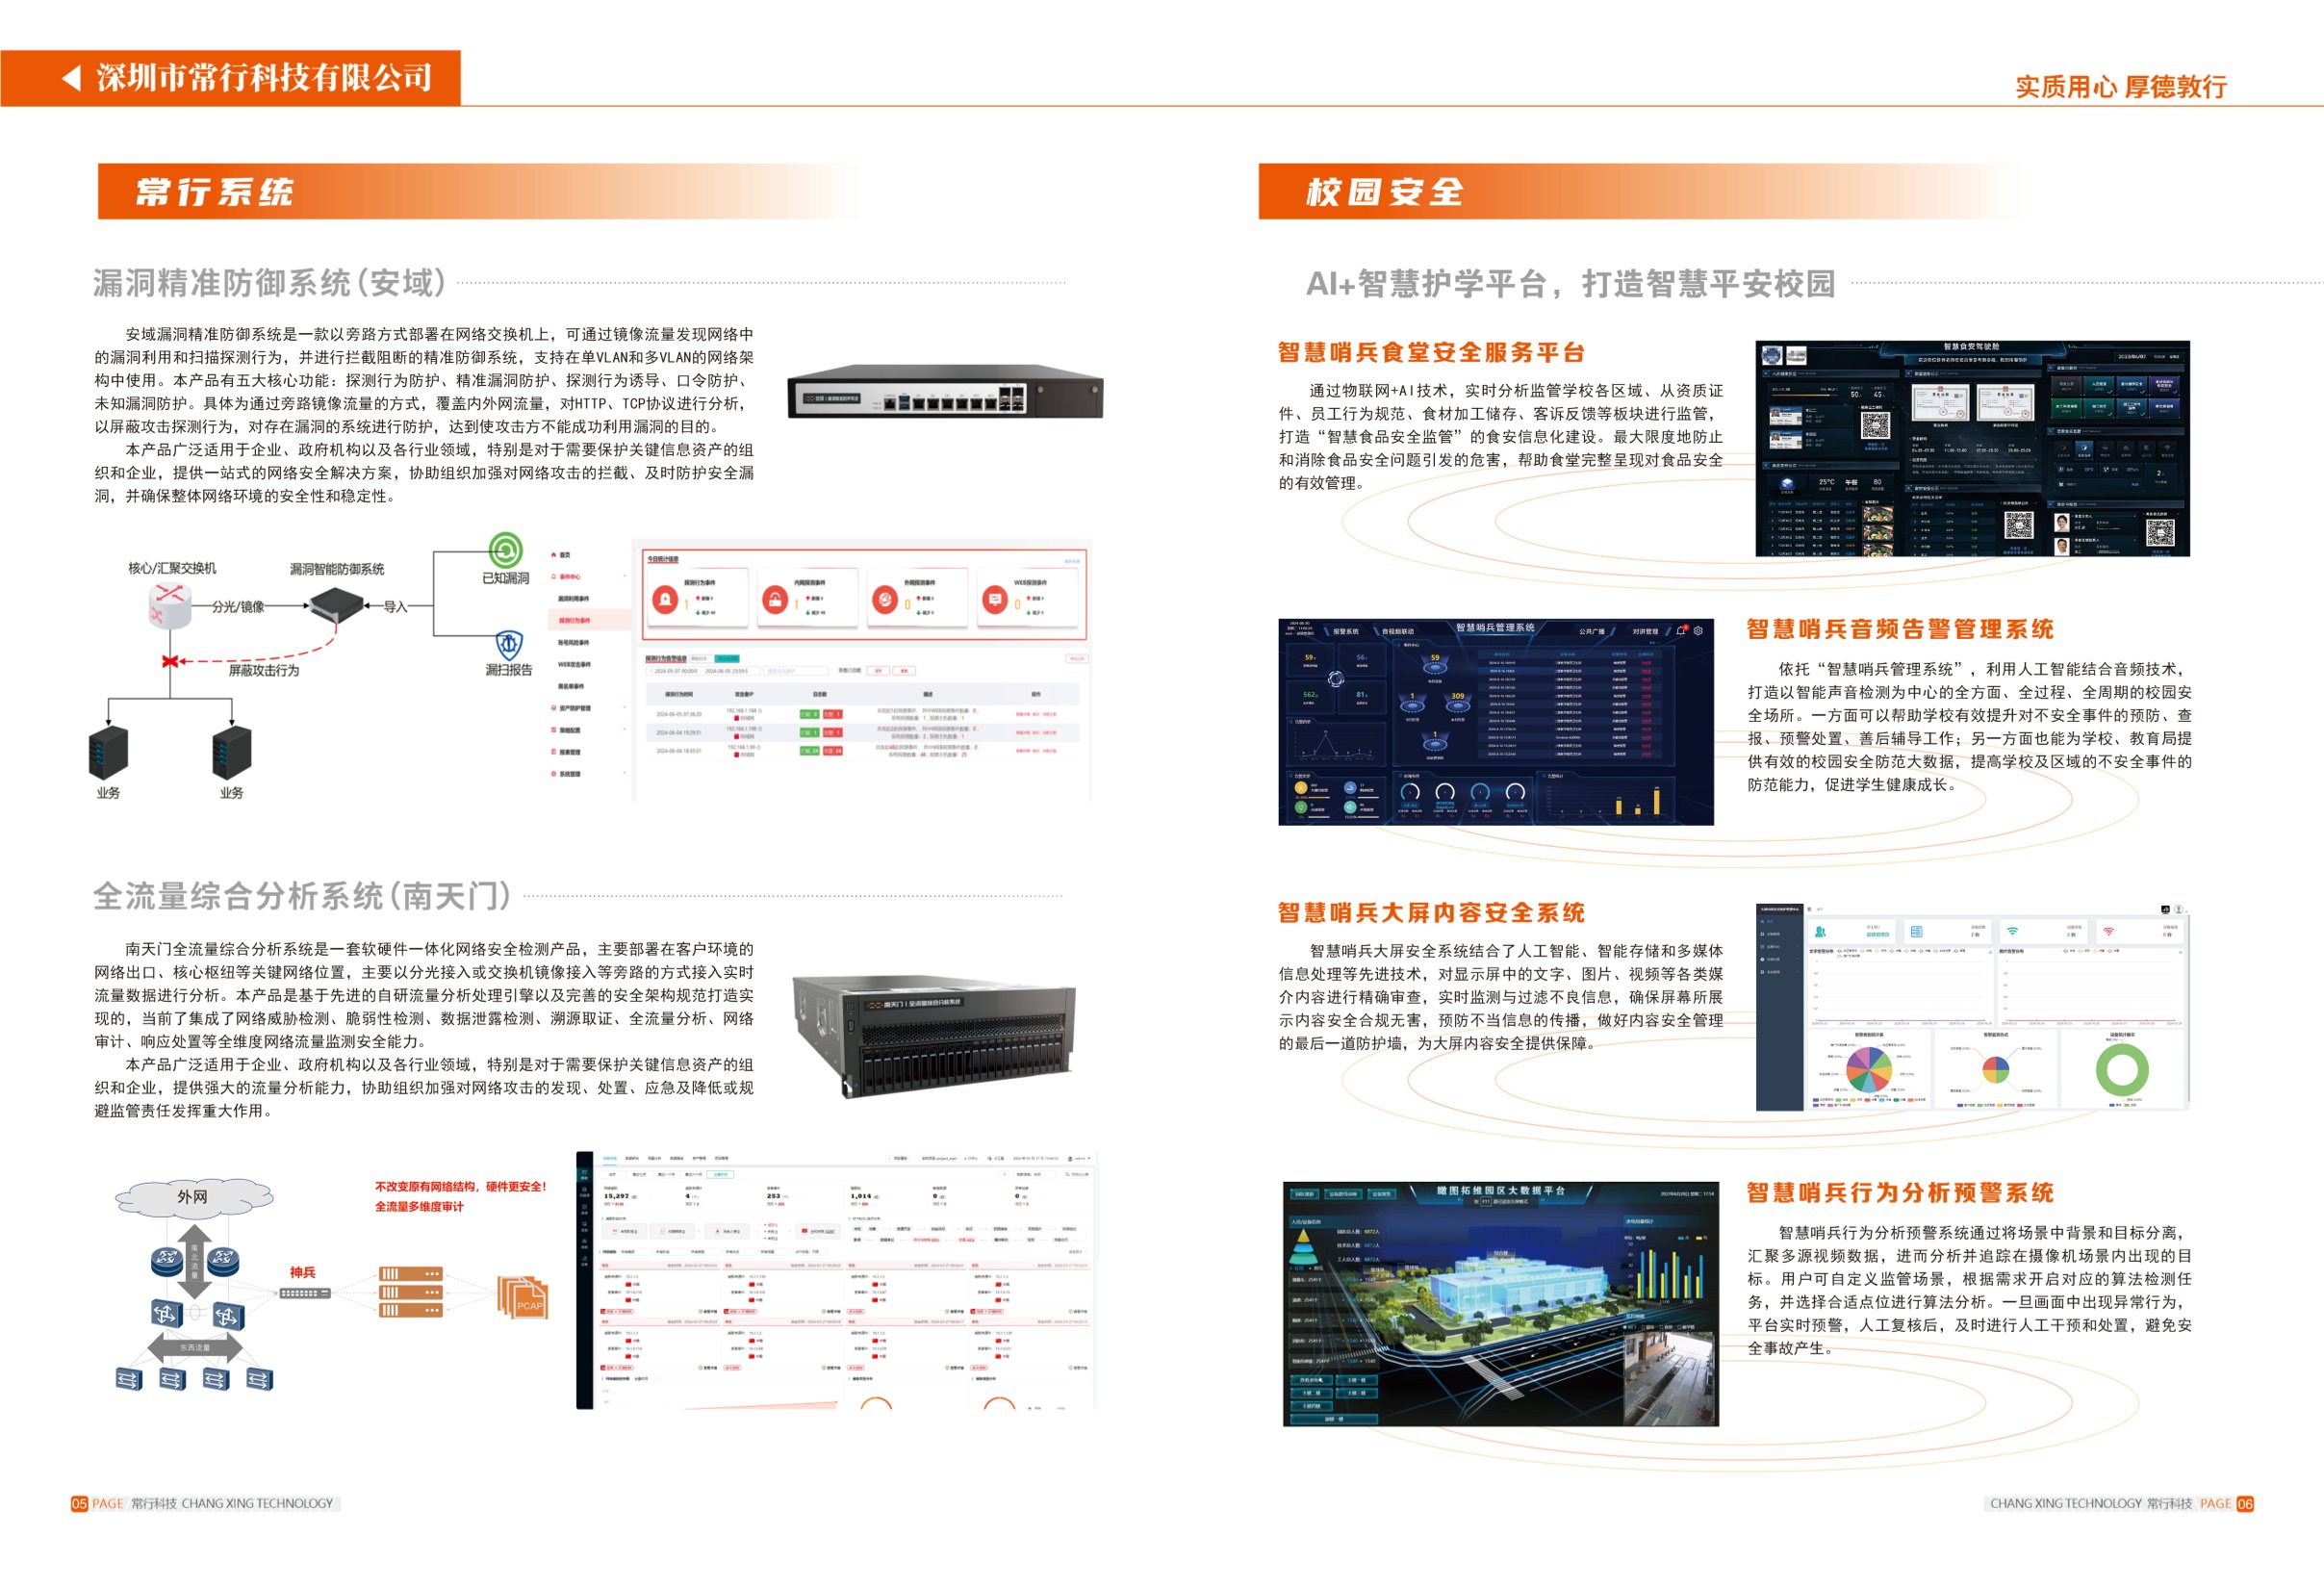
我们常说合规不是一次性项目,而是持续的过程。靠谱的服务商应该能覆盖从前期的资产梳理、风险评估,到中期的制度建设、技术部署,再到后期的持续运营、应急响应的全流程。比如我们服务过某市级政务数据局,他们一开始连全市政务数据的分类分级都没做清楚,我们先帮他们梳理了所有核心资产,按照敏感程度分成了不同等级,再针对性部署了全流量综合分析系统(南天门)和漏洞精准防御系统(安域),同时帮他们建立了应急响应流程,最终顺利通过了上级部门的检查。这种从底层到顶层的全流程服务,才是真正能解决企业痛点的。
实战化的安全团队,懂技术也懂业务
很多合规服务商只会照搬法规条文,但不懂实际的攻防场景。我们的团队有超过十年的实战经验,不仅熟悉各类法规要求,还参与过多次护网行动、攻防演练,知道黑客会从哪些角度突破企业的防御。比如某大型制造企业曾多次遭遇勒索病毒,产线停工、研发数据被加密,我们上门服务时,先帮他们做了全资产盘点,发现工控网络和办公网络没有做物理隔离,而且员工终端的备份策略不完整。我们针对性调整了网络架构,优化了备份机制,同时部署了勒索病毒防护方案,之后再没有发生过大规模的勒索事件。这种基于实战经验的解决方案,比单纯套用模板要有用得多。
贴合行业场景的定制化方案,不是通用模板
不同行业的合规需求完全不一样。政务部门需要重点保护关键信息基础设施,保障数据共享开放的安全;制造企业需要兼顾工控安全和办公网络安全,避免生产中断;高校则需要保护师生个人信息,同时做好智慧校园的安全运营。我们针对不同行业都有成熟的场景化方案:为政务部门做合规时,重点突出数据分类分级和应急响应体系建设;为制造企业服务时,会把勒索病毒防护和工控安全结合起来;为高校提供服务时,不仅会做常规的合规检查,还会帮他们建设网络安全实验室,开展师生安全培训。没有通用的合规方案,只有贴合企业业务的定制化服务,这才是差异化的核心。
持续的运营支持,帮企业把合规变成日常习惯
很多企业做完合规检查后就觉得万事大吉,但监管要求是一直在更新的,企业的业务也在变化,合规的内容也需要跟着调整。我们的客户都知道,我们会提供持续的运营服务:每季度做一次资产梳理和漏洞扫描,每年更新一次安全管理制度,遇到新的法规出台时,第一时间帮企业做适配调整。比如某金融机构在我们的服务下,不仅通过了等保测评,还在后续的个人信息保护合规检查中一次通过,因为我们早就帮他们把合规要求融入到了日常的业务流程里,不再是临时抱佛脚的工作。
我们能帮你解决的,远不止合规检查一次通过
我们深知企业在合规建设中的痛点,也一直在打磨适合国内企业的合规服务体系。深圳市常行科技有限公司是一家专注于网络安全解决方案、安全运营服务与数据合规咨询的高新技术企业,我们以实质用心,厚德敦行为理念,围绕安全服务、解决方案、数据合规三大主线,为政企客户提供从规划建设、运营保障到合规治理的一站式网络安全能力支撑。
如果你的企业正在面临合规检查的压力,或是不知道怎么搭建安全防护体系,我们可以帮你:
- 帮你梳理全资产台账,摸清企业的面和风险点;
- 结合法规要求,制定贴合业务的安全管理制度和技术方案;
- 部署适配企业场景的安全系统,比如南天门全流量综合分析系统、安域漏洞精准防御系统,实现实时监测和精准防护;
- 开展针对性的安全培训,提升员工的安全意识;
- 提供7×24小时的安全托管服务,帮你处理应急响应和日常运营。
我们服务过超过300家客户,覆盖政府、央企、国企、教育、医疗、金融等多个行业,团队成员多次参加国内国际CTF、攻防演练与护网行动,连续两年在Real World CTF国际赛专项赛区获得第五届亚军、第六届季军的成绩。我们不是简单的安全产品供应商,而是真正懂业务、懂运营的安全伙伴,我们的目标是帮企业把合规变成日常,把安全变成底气。
如果您想了解我们的服务,或是需要免费的合规诊断,可以联系我们,电话是,我们的地址在深圳市龙华区民治街道北站社区龙华区数字创新中心(民治股份商业中心)C栋3309-3310,欢迎随时到店沟通。
(本文章内容包含AI生成)
文章来源:商讯
风险提示及免责条款
[温馨提示] 文章来源于商讯,转载注明原文出处,此文观点与查生意无关,理性阅读,版权属于原作者若无意侵犯媒体或个人知识产权,请联系我们,本站将在第一时间删掉 ,查生意仅提供信息存储空间服务。
发表评论 (0)
0/200
暂无评论哦,快来评论一下吧!


