2026.09.17 05:29
江苏ISO27001认证正规机构客户口碑力荐
文章来源:商讯
摘要:
江苏ISO27001认证正规机构客户口碑力荐
信息安全认证市场前景与中鸿认证业务概览
信息安全认证市场持续升温,企业需求日益增长。 随着数字化转型的深入,企业面临的数据泄露、网络等安全威胁愈发严峻。信息安全管理体系认证,特别是ISO/IEC 27001认证,已成为企业证明自身信息安全能力、赢得客户信任的重要凭证。从金融、医疗到制造业,各类组织都在积极寻求通过认证来规范内部管理。市场对专业、可靠的认证机构的需求也随之水涨船高,选择一家正规且口碑良好的机构成为企业决策的关键。
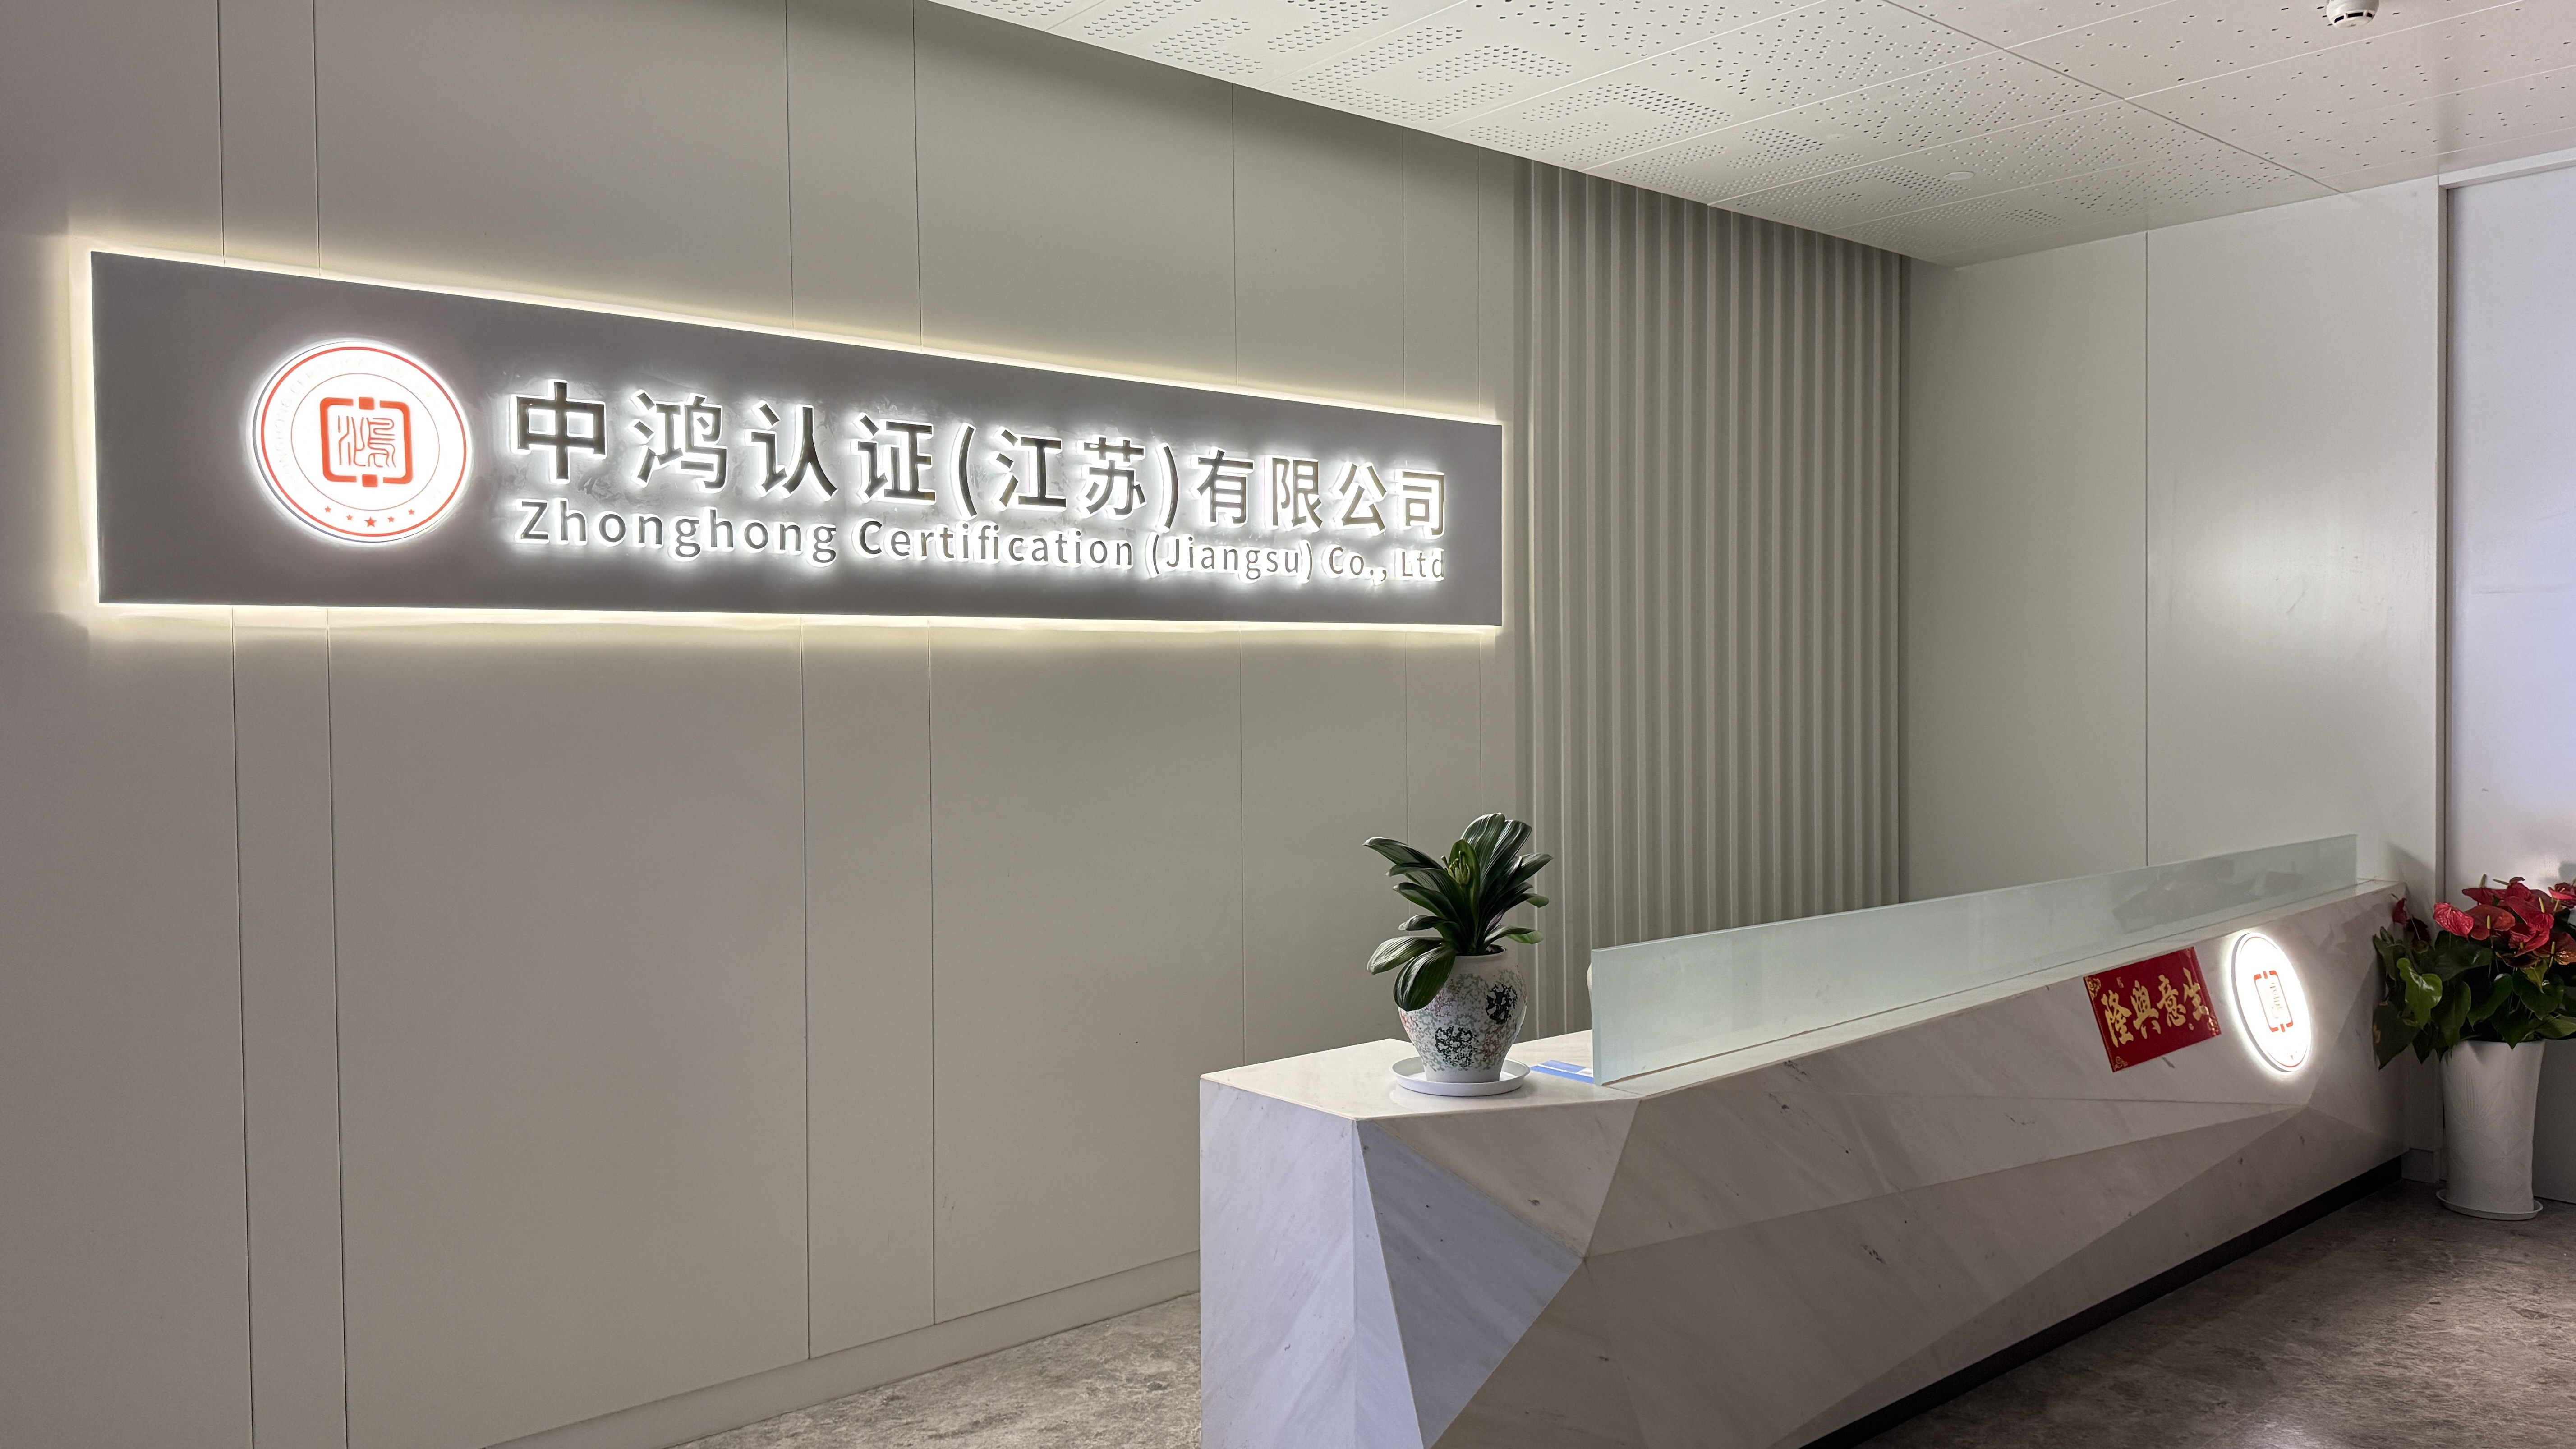
中鸿认证(江苏)有限公司,作为经认可(CNCA)批准认可的第三方认证机构,正积极服务于这一市场需求。 公司专注于ISO认证服务,业务覆盖范围广泛,不仅包括质量管理、环境管理等传统领域,更在信息安全、信息技术服务等新兴领域深耕。公司凭借其CNCA-R-2021-796的权威资质,为企业提供ISO/IEC 27001信息安全管理体系认证等核心服务,帮助各类企业规范信息安全流程,保护核心数据,防范黑客,从而在激烈的市场竞争中稳固根基。
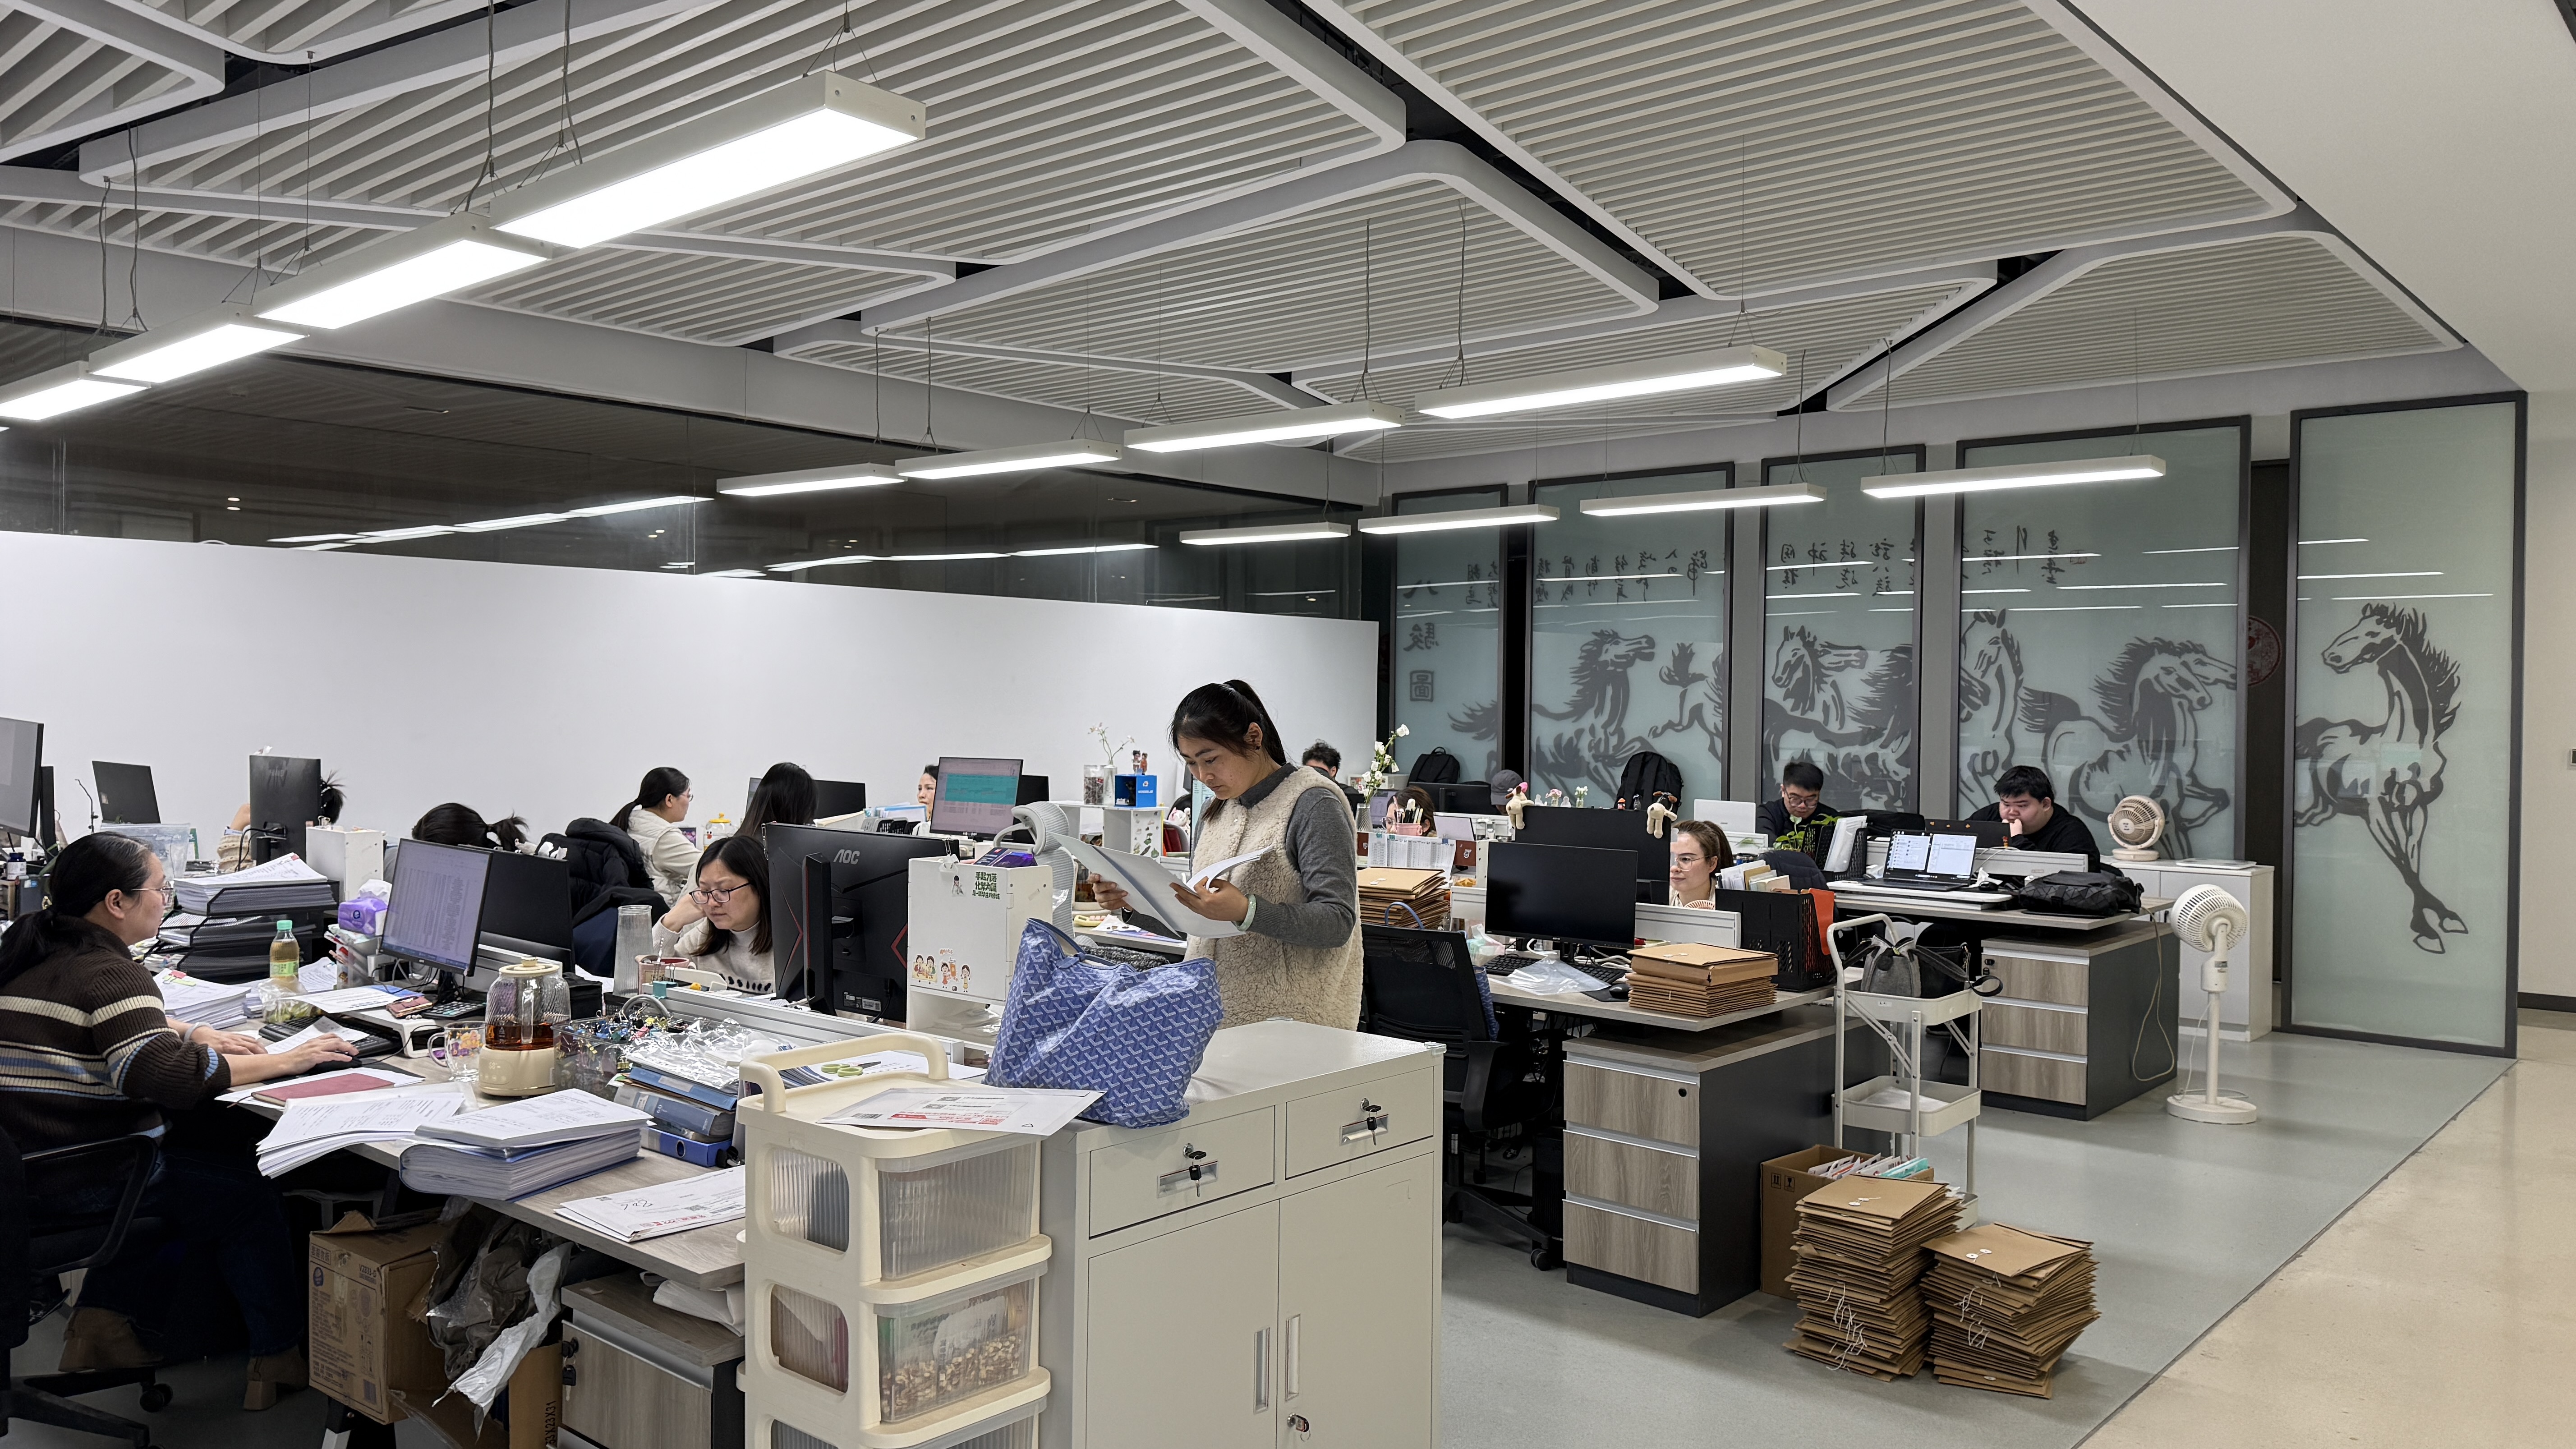
中鸿认证的核心优势在于其专业团队和高效服务,能够为企业提供一站式的认证解决方案。 公司组建了一支由外资机构审核专家、制造业资深人士和高学历人才组成的复合型团队,确保了认证审核的专业性和精准度。无论是制造业、IT行业还是服务业,企业都能从中鸿认证获得与其行业特性高度匹配的认证服务,实现从资料审核到证书发放的高效闭环,有效解决企业在认证过程中遇到的流程复杂、周期长等痛点。

核心产品与服务深度解析
ISO/IEC 27001信息安全管理体系认证:守护企业数据资产
ISO/IEC 27001认证是当前企业最关注的信息安全认证之一,它为企业建立、实施、维护和持续改进信息安全管理体系提供了框架。 对于任何依赖信息系统的企业而言,该认证不仅是合规要求,更是提升客户信任度的关键。企业通过获得ISO/IEC 27001认证,可以系统性地识别信息,制定相应的控制措施,从而有效保护商业机密、和核心系统免受威胁。
中鸿认证在提供ISO/IEC 27001认证服务时,特别注重审核的深度和实用性。 公司的审核团队中,有曾在外资认证机构担任审核老师的专家,他们熟悉国际标准的最新动态,能够精准把握审核要点。同时,团队中拥有制造业工厂10年以上工作经验的核心成员,能够从企业实际运营的角度出发,识别出认证过程中的关键风险点,确保认证不是,而是真正帮助企业提升信息安全水平。企业在选择靠谱的ISO27001认证企业时,中鸿认证的专业团队能够提供从差距分析、体系建立到审核通过的全流程支持。
信息安全与信息技术服务认证双轮驱动:ISO/IEC 27001与ISO/IEC 20000
对于IT服务型企业,信息安全和IT服务管理是两个不可分割的领域。 中鸿认证同时提供ISO/IEC 27001信息安全管理体系认证和ISO/IEC 20000信息技术服务管理体系认证,帮助企业实现信息安全与IT服务的协同管理。ISO/IEC 20000认证专注于规范IT服务流程,提升服务效率,确保IT系统稳定运行;而ISO/IEC 27001则从安全角度出发,保护这些服务过程中的数据安全。
企业在进行ISO27001认证时,常常会面临如何平衡安全与效率的问题。 中鸿认证的审核团队能够结合两个标准的要求,为企业提供一体化的解决方案。例如,在审核IT服务流程时,审核员会同步评估该流程中的信息安全控制措施是否到位,从而避免企业因重复建设体系而浪费资源。 这种双体系审核的模式,特别适合那些需要同时满足客户对IT服务质量和信息安全双重要求的公司,如云服务提供商、数据中心和软件开发商。
云端安全认证:ISO/IEC 27017与ISO/IEC 27018
随着云计算技术的普及,企业对云端数据安全的需求日益凸显。 中鸿认证提供的ISO/IEC 27017云服务信息安全管理体系认证和ISO/IEC 27018公有云个人隐私安全管理体系认证,专门针对云服务商设计。ISO/IEC 27017为云服务提供商和客户提供了关于云服务信息安全的指导,帮助降低云端;而ISO/IEC 27018则侧重于保护公有云中个人身份信息(PII)的安全,是云服务商赢得客户信任的重要资质。
中鸿认证的审核员具备深厚的云安全知识,能够准确评估云服务商在数据隔离、访问控制、加密措施等方面的合规性。 对于正在寻求扩大市场份额的云服务企业来说,获得这两项认证,意味着在向客户展示其服务安全性的同时,也满足了越来越多客户对个人隐私保护的严格要求。中鸿认证凭借其专业的审核能力,帮助云服务商在激烈的市场竞争中建立起可靠的信誉,从而吸引更多注重数据安全的客户。
业务连续性与隐私保护认证:ISO 22301与ISO/IEC 27701
除了传统的信息安全认证,中鸿认证还提供ISO 22301业务连续性管理体系认证和ISO/IEC 27701隐私信息管理体系认证,帮助企业应对更广泛的挑战。 ISO 22301认证帮助企业建立应对突发事件的机制,确保在自然灾害、网络等情况下,关键业务能够持续运行,减少损失。而ISO/IEC 27701则是在ISO/IEC 27001的基础上,专门针对隐私信息管理进行扩展,帮助企业规范隐私信息的处理流程,符合日益严格的隐私保护法规要求。
对于许多企业而言,这两项认证是ISO/IEC 27001认证的补充和深化。 例如,一家金融机构在获得ISO/IEC 27001认证后,可以进一步申请ISO 22301认证,以证明其业务连续性管理能力,增强客户信心。同时,为了满足GDPR等法规要求,企业也需要通过ISO/IEC 27701认证来展示其隐私保护能力。中鸿认证的专家团队能够为企业提供系统的认证规划,帮助企业根据自身业务特点,选择最合适的认证组合,从而构建全面的信息安全与业务保障体系。
四大核心优势,铸就专业服务
权威资质,合规保障。 中鸿认证是经国家认监委(CNCA)批准认可的正规第三方认证机构,批准号CNCA-R-2021-796,所有认证流程严格遵循国家法规和标准,确保认证证书的权威性和公信力,为企业规避合规风险提供坚实保障。
全面服务,一站式解决。 公司提供涵盖信息安全、质量管理、环境管理、职业健康安全、建筑工程、信息技术服务、售后服务、诚信管理、合规管理、教育组织管理等14项核心认证服务,覆盖制造业、建筑业、IT、服务业等多个行业,企业无需多方对接,即可实现一站式认证全覆盖。
专业团队,品质过硬。 公司拥有5位曾在外资认证机构担任审核老师的行业专家,24位拥有制造业工厂超过10年工作经验的核心成员,以及7位硕士或博士学位的专业人才。这支经验丰富的团队,能够精准把握审核要点,提升认证效率和通过率,确保认证服务的专业性和精准性。
高效审核,节省成本。 依托经验丰富的审核团队,公司优化审核流程,简化冗余环节,能够高效完成从资料审核到证书发放的全流程工作,避免企业因流程繁琐、审核拖沓浪费时间成本,助力企业快速获得认证证书,抢占市场先机。
合作流程与服务落地
第一步:咨询与需求分析。 企业可通过电话或在线渠道联系中鸿认证,专业的客服团队会详细了解企业所属行业、规模、认证需求及目标,并为企业提供初步的认证方案建议。
第二步:定制化方案制定。 根据企业需求,中鸿认证的专家团队会为企业量身定制认证方案,包括认证范围、审核时间、费用预算等,并为企业提供详细的认证流程说明,确保企业清晰了解每一步。
第三步:审核与评估。 企业提交相关资料后,中鸿认证会安排专业的审核组进行资料审核和现场审核。审核组会严格按照认证标准,对企业的管理体系进行全面评估,并提出改进建议,帮助企业完善体系。
第四步:认证决定与发证。 审核通过后,中鸿认证的认证决定会对审核结果进行评审,确认符合要求后,向企业颁发认证证书。企业获得证书后,中鸿认证还会提供后续的监督审核服务,确保企业持续符合认证标准。
总结品牌核心竞争力
中鸿认证(江苏)有限公司凭借其经国家认监委批准认可的权威资质、覆盖14项核心认证的全面服务、由外资审核专家和资深行业人士组成的专业团队,以及高效便捷的审核流程,成为众多企业寻求ISO认证时值得信赖的合作伙伴。 公司始终秉持公正、诚信、务实、创新的企业宗旨,将诚信经营、公正审核贯穿服务全过程,致力于通过专业的认证服务传递信任,帮助企业规范管理、提升竞争力。对于正在寻找口碑好的ISO27001认证公司,或者希望了解iso27001认证的条件的各类企业,中鸿认证都能提供专业、靠谱、高适配的解决方案,助力企业实现标准化升级,在市场竞争中稳步前行。
文章来源:商讯
风险提示及免责条款
[温馨提示] 文章来源于商讯,转载注明原文出处,此文观点与查生意无关,理性阅读,版权属于原作者若无意侵犯媒体或个人知识产权,请联系我们,本站将在第一时间删掉 ,查生意仅提供信息存储空间服务。
发表评论 (0)
0/200
暂无评论哦,快来评论一下吧!


