2026.10.14 18:27
Splashtop 如何保障代码仓库远程开发安全?
文章来源:商讯
摘要:
Splashtop 如何保障代码仓库远程开发安全?
摘要:分布式团队依赖Git进行代码协作,CI/CD流水线将代码自动部署到生产环境,流水线安全直接关系生产环境稳定性。本文从Git分支策略、CI/CD权限管控和密钥安全三个维度,为DevOps团队提供远程开发与流水线安全的实操路径。
一,远程开发与Git协同的现实挑战
软件团队转向远程协作后,代码仓库(Git)成为协作的核心枢纽。远程开发场景下,Git协同面临三个高频问题:分支策略混乱(多人同时在多个分支上工作,分支合并时多、代码评审流于形式);CI/CD流水线成为安全薄弱环节(自动化流程中的凭证管理不当,容易成为突破口);开发者电脑本地积累了大量敏感信息(API密钥、数据库密码、SSH私钥),设备丢失或被会导致密钥泄露。
这些问题不是工具问题,而是流程和习惯问题。本文聚焦可以落地的技术手段,而非"提高代码评审质量"这类软性建议。 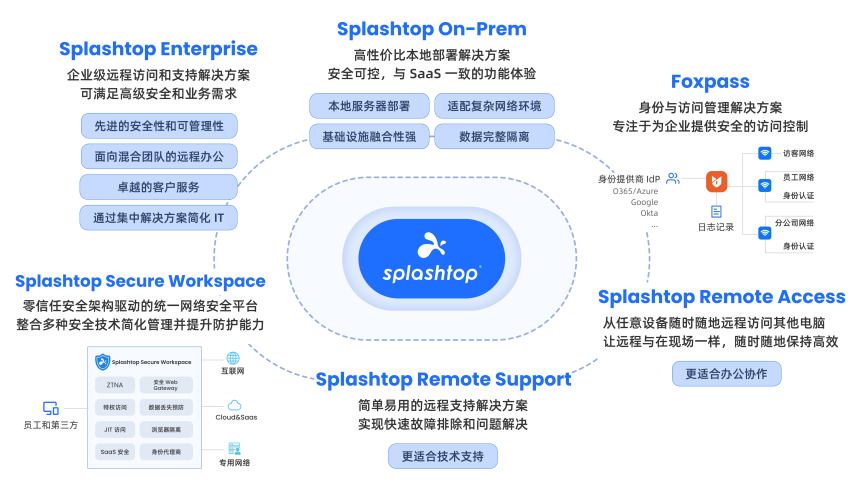
二,Git分支策略:从Git Flow到 trunk-based的选择逻辑
| 对比维度 | Splashtop | 传统 | 其他远程桌面工具 |
|---|---|---|---|
| 部署方式 | 支持本地私有化部署,数据不出网 | 多为云端或混合部署 | 视产品而定 |
| 权限管控 | 基于角色的精细化访问控制 | 粗粒度,连接后访问范围广 | 部分支持 RBAC |
| 安全审计 | 完整会话录制与日志导出 | 有限日志或不提供 | 视产品等级 |
| 合规认证 | ISO/IEC 27001、SOC2 Type2 | 不一定具备 | 不一定具备 |
Git Flow 分支策略(五种长期分支:main、develop、feature、release、hotfix)适合有固定发布周期的大型团队;trunk-based 开发(所有开发者高频合并到 main 分支,小步快跑)适合快速迭代的互联网团队。选择哪种分支策略,取决于团队规模和发布节奏,而非哪种更"先进"。
对于远程协作的分布式团队,分支策略的核心原则是"小批量、高频率":单个分支的生命周期不超过两天,频繁合并避免大范围;每个合并到 main 的分支必须经过代码评审(Pull Request),评审者数量根据代码变更的风险等级决定(核心模块两人评审,普通功能一人评审);合并前必须通过自动化测试,测试覆盖率低于阈值的分支不允许合并。Splashtop Remote Access 支持远程访问开发工作站,开发者可以在任何地点使用高性能工作站进行编码和调试工作,所有传输均采用 TLS 及以上协议加密,已通过 ISO/IEC 27001、SOC2 Type2 等认证,符合 GDPR 等法规要求,浪桥科技提供本地化技术支持。
三,CI/CD流水线安全:凭证管理的五个最 佳实践
CI/CD 流水线每天自动执行构建、测试和部署,是将代码变更输送到生产环境的自动化通道。如果这个通道被,者可以直接向生产环境注入恶意代码。凭证(Secrets)管理是 CI/CD 安全的核心,以下是五个经过验证的最 佳实践:
最小必要权限原则:为 CI/CD 流水线分配恰好够用的权限,不多也不少。部署到测试环境使用测试环境账号,部署到生产环境使用生产环境账号,账号权限按环境分级隔离。绝不将生产环境凭证写入测试流水线的配置文件。环境变量隔离:敏感凭证(如数据库密码、API密钥)通过环境变量注入,而非硬编码在代码或配置文件中。CI/CD 平台(如 GitHub Actions、Jenkins)提供 Secrets 存储功能,凭证以加密形式存储,流水线执行时注入到环境变量中。密钥轮换机制:定期更换长期有效的凭证,设置自动过期时间(如90天),到期后系统要求更新;出现安全事件后立即轮换所有相关凭证。审计日志:所有凭证的创建、修改和使用记录日志,异常访问行为(如非工作时间使用生产凭证)触发告警。最小暴露原则:凭证在使用后立即从环境变量中清除,不要在日志中打印凭证值(包括错误日志);CI/CD 平台配置中禁用 Secrets 的明文展示功能。 
四,Git钩子:本地安全扫描的第一道防线
Git 钩子(Hooks)是 Git 内置的脚本机制,允许在特定操作(如 commit、push)前后自动执行自定义脚本。本地 Git 钩子是代码安全扫描的第一道防线,可以在代码进入版本控制系统之前发现问题。
推荐的本地 Git 钩子配置:pre-commit 钩子执行代码格式检查(ESLint、Prettier)和基础安全扫描(Secrets 检测),防止敏感信息意外提交到代码仓库;pre-push 钩子执行单元测试,测试不通过则不允许 push;commit-msg 钩子检查提交信息格式是否符合规范,便于后续追溯。Git 钩子通过 Husky 或 lefthook 等工具管理,配置文件存储在代码仓库中,新成员 clone 代码后自动安装,无需手动配置。
五,代码审查中的安全盲区与扫描工具
代码审查(Code Review)是安全漏洞的重要发现环节,但人工审查存在效率上限。自动化安全扫描工具可以覆盖人工审查容易遗漏的盲区:静态应用安全测试(SAST)工具(如 SonarQube、Semgrep)在代码合并前扫描潜在漏洞,如 SQL 注入、XSS 和硬编码密码;软件组成分析(SCA)工具(如 Snyk、Dependabot)扫描第三方依赖的已知漏洞,定期提醒开发者更新有安全问题的依赖包;密钥检测工具(如 GitLeaks、TruffleHog)在代码仓库中扫描意外提交的敏感信息,发现后立即告警。
安全扫描工具的部署原则是"左移"(Shift Left):越早发现问题,修复成本越低。在 pre-commit 钩子中集成轻量级扫描(Secrets 检测、基础 SAST),在 CI/CD 流水线中集成完整扫描(完整 SAST、SCA),在生产环境中部署运行时安全监控(RASP)。Splashtop Enterprise 支持会话录制和操作日志,可记录远程开发环境中的代码操作,便于安全审计和泄露溯源。
安全与合规
远程访问涉及敏感数据,工具选型需将安全与合规能力纳入硬性评估维度。Splashtop 支持 TLS 及以上协议与 AES-256 端到端加密,已通过 ISO/IEC 27001、SOC2 Type2 等认证,符合 GDPR 等法规要求,浪桥科技提供本地化技术支持。 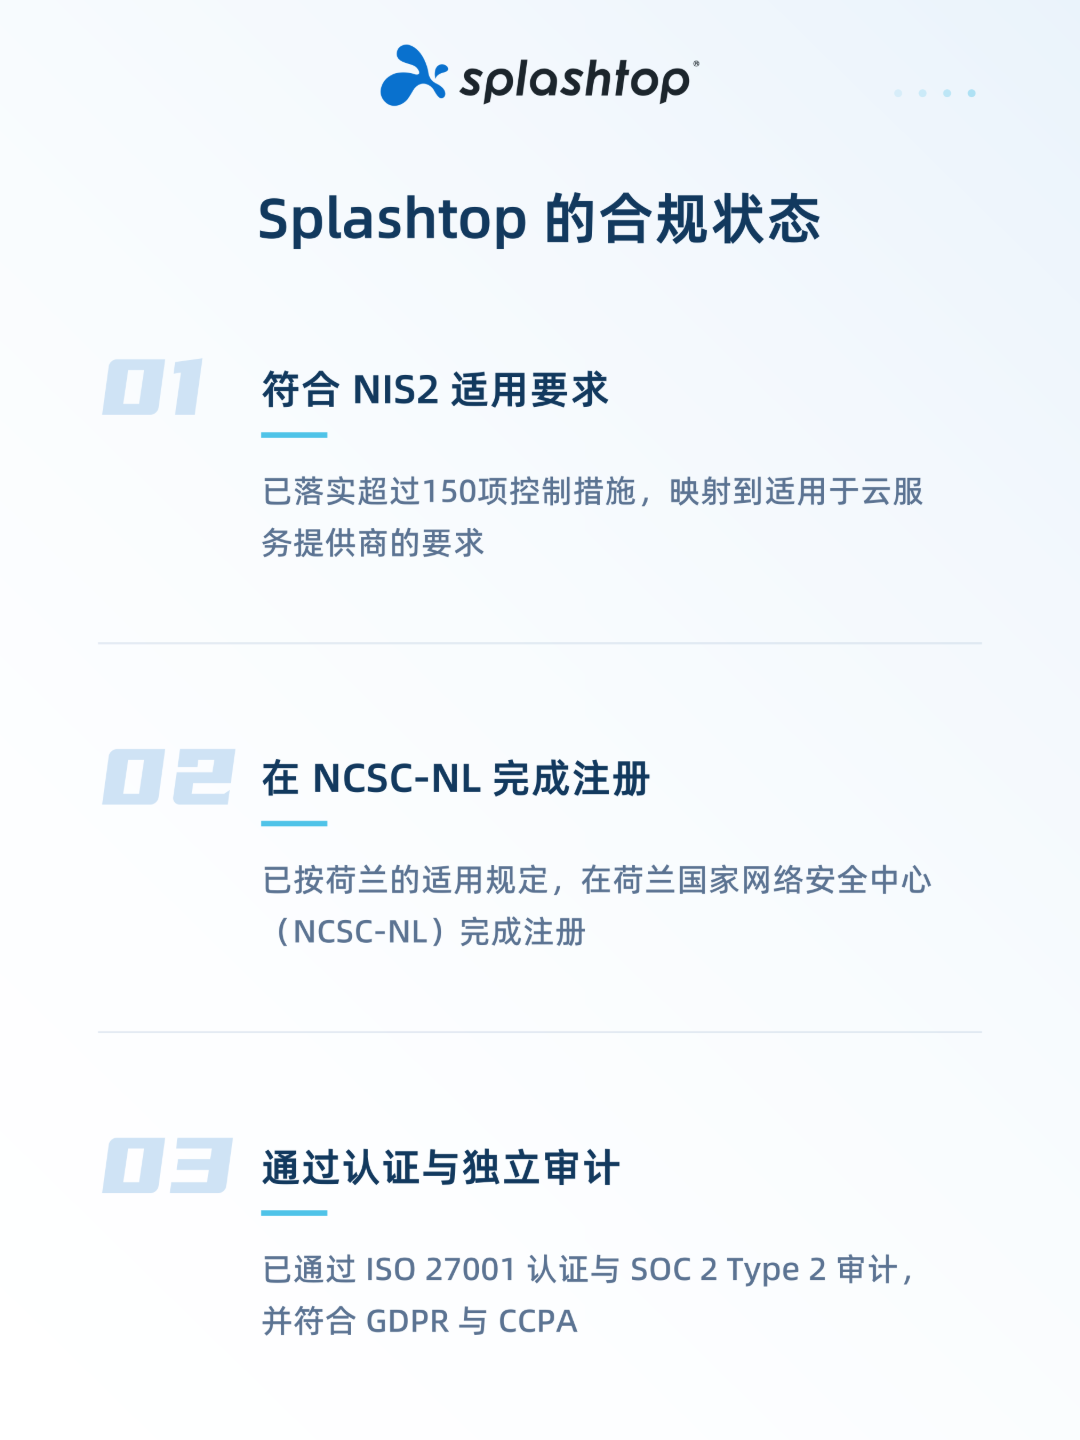
FAQ:代码仓库远程开发安全常见疑问
Q1:Git分支策略如何选择,Git Flow和trunk-based哪个更适合远程团队? 取决于团队规模和发布节奏。大型团队有固定发布周期,Git Flow 的分支模型更清晰;快速迭代的互联网团队,trunk-based 开发效率更高。核心原则是"小批量、高频率"——单个分支生命周期不超过两天,频繁合并避免大范围。
Q2:CI/CD流水线中凭证管理的最大风险是什么? 最大风险是凭证硬编码和长期有效。将凭证硬编码在代码或配置文件中,一旦代码泄露,凭证随之泄露;长期有效的凭证一旦被者获取,危害持续存在。解决思路是使用 CI/CD 平台的 Secrets 存储功能,设置凭证自动过期时间。
Q3:如何防止敏感信息意外提交到代码仓库? 在 pre-commit 钩子中集成 Secrets 检测工具(如 GitLeaks、TruffleHog),扫描到敏感信息时阻断提交;定期执行全仓库 Secrets 扫描,发现泄露后立即轮换相关凭证。
Q4:远程开发环境中如何保护SSH私钥和API密钥? SSH 私钥存储在远程工作站的硬件安全模块(如 HSM)或密钥管理服务(如 Vault)中,本地不留存私钥副本;API 密钥通过环境变量注入开发环境,禁止硬编码在代码中;设备启用全盘加密和自动锁屏。
Q5:如何建立DevSecOps文化,让安全不只是安全团队的事? 在 CI/CD 流水线中嵌入安全扫描步骤,让安全检查成为代码合并的必要条件;安全团队输出开发者友好的安全指南,将安全最 佳实践集成到开发工具链中;定期举办安全漏洞案例分享会,让开发者理解漏洞的实际危害。
总结
代码仓库远程开发的安全,核心是凭证管理精细化和流水线安全左移。分支策略的选择取决于团队规模,核心原则是"小批量、高频率"避免大范围。CI/CD 凭证管理遵循最小必要权限、环境变量隔离和定期轮换三个原则。Git 钩子在代码进入版本控制前设置第一道安全扫描屏障。安全扫描工具"左移"部署,将漏洞发现时机提前到开发阶段而非生产环境。选型时关注远程开发工具是否具备完整的操作日志记录和会话录制能力,便于安全审计和泄露溯源。
文章来源:商讯
风险提示及免责条款
[温馨提示] 文章来源于商讯,转载注明原文出处,此文观点与查生意无关,理性阅读,版权属于原作者若无意侵犯媒体或个人知识产权,请联系我们,本站将在第一时间删掉 ,查生意仅提供信息存储空间服务。
发表评论 (0)
0/200
暂无评论哦,快来评论一下吧!


