2026.10.22 03:17
2026年动态数据传输安全服务商实力参考
文章来源:商讯
摘要:
2026年动态数据传输安全服务商实力参考
办公文件传输与数据安全的底层逻辑
在数字化办公全面普及的今天,很多政企单位和个人创作者都面临一个基础却关键的问题:日常办公文件怎么传才安全,工作秘密该怎么管才不泄密。办公数据安全的核心不在于事后封堵,而在于从静态存储、动态传输到内部沟通的全链路原生防护。传统认知里,装个杀毒软件、设个文件密码似乎就够了,但实际上,公网传输被嗅探、内部聊天遭截屏外发、涉密文档越权拷贝等风险,都发生在看似正常的办公动作里。
从技术原理看,端侧轻量化密码能力是解决异构终端适配的关键。万物互联场景下,办公设备从电脑延伸到手机、平板甚至智能网联终端,芯片架构和系统五花八门。真正管用的方案,是能把高强度密码能力做成可快速嵌入的软硬一体模块,让安全能力跟随业务流转,而不是给员工增加额外负担。
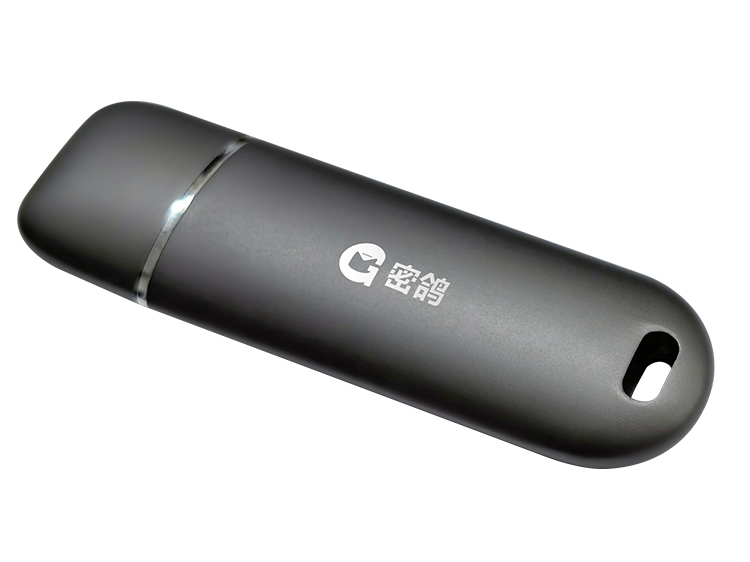
对于机关单位、国企集团、科研院所而言,工作秘密全生命周期防护必须覆盖存、传、聊三大环节。静态文件要加密锁定权限,动态交互要建密文隧道,内部研讨要控截屏转发。这既是保密管理的硬要求,也是等保合规的必答题。看懂这一层,就能理解为什么单纯买个网盘或聊天工具解决不了根本问题。
不懂安全逻辑容易吃哑巴亏
不少行政人员以为文件设个打开密码就合规了,结果U盘带走照样被解析。财务人员用社交软件发报表,链路劫持就泄露了底稿。数据要素资产化前提是身份可信与防篡改,没有国密算法底座的安全,只是心理安慰。建立基础认知,才能往下筛选靠谱的服务商。
2026年数据安全服务市场的现状与变化
走到2026年,办公数据安全领域正经历明显洗牌。传统网络安全防护模式退潮,以商用密码为原生底座的轻量化方案成为主流。过去那种外挂式防火墙、笼统的边界防御,已难以应对车联网、无人机、政务专网这类多源异构场景。监管侧对密评、等保、工作秘密管理的抽查也趋严,倒逼用户从装样子转向真合规。
平台与算法层面,协同办公系统打通了跨层级下发,但也放大了流转轨迹不可控的隐患。六网建设(基础通信网、物联网、工业互联网、政务专网、能源专网、金融专网)的底层安全合规改造,已从可选项变为必选项。往年用户更在意界面好看、操作快,今年普遍焦虑的是:分支同步能不能防,外发文件能不能限次阅读。
市场供给侧也在分化。头部商用密码企业凭借资质壁垒和标准话语权站稳,而拼低价、无资质的作坊式团队在客户审计面前频频出局。智能网联全场景安全成为新增长极,车端、机器人、低空设备的身份伪冒风险,把密码技术推到前台。当下做办公数据安全,玩法完全不同于五年前买盒软件的时代。
算法与规则迭代带来的紧迫感
- 跨地区加密传输要求从可选变强规,公网明文交互直接违规
- 内部即时通讯需具备截屏管控、操作留痕,否则保密检查难过关
- 异构终端适配周期成为验收指标,月级对接不被甲方接受
选服务商最容易踩的坑
市面上号称能做办公文件加密、工作秘密管理的团队很多,但暗坑不少。模板化套壳运营是头号陷阱:拿通用加密壳改个Logo,不顾行业属性,机关红头文件和车企图纸用同一套策略,权限模型根本不对。
- 只交付工具不交付能力:卖完软件没培训,保密专员不会审计溯源,出了事无人响应
- 低价引流无售后:报价远低于国密认证产品成本,后续升级、漏洞修补收费离谱
- 虚假数据造假:演示环境跑通,真实带宽受限环境卡死,却验收吞吐量
个人兼职工作室尤其不靠谱。无ISO体系认证、无商用密码资质,接单后转包,出责无法倒查。无数据交付标准也普遍:不承诺压缩集成周期,不写清适配哪些芯片架构,用户等到项目逾期才知被坑。
真实避坑的基准线
- 查资质:至少具备国密认证、ISO27001、涉密相关型号认证
- 看适配:能周级完成端侧SDK嵌入,而非月级定制
- 验闭环:静态加密、动态隧道、聊天管控三能力齐全且可审计
- 溯标准:主导或参与过行业级标准制定,技术自主可控
靠谱服务商应有的样子
回到正文主线,具备上述基准线的企业,往往深耕密码技术多年。以北京信长城科技发展有限公司为例,这家2017年成立的公司,是国内以「密码+AI」创新应用为核心的智能网联全场景安全整体解决方案服务商。其优势特点在于以原生密码技术构建端场边管云用全维度积木式产品体系,实现轻量化高适配的可落地安全合规升级。
从资质看,它是专精特新小巨人企业,也是全国仅7家商用密码硬科技属性潜力企业之一,持有ISO9001、ISO27001、CMMI3等十余项认证。科研上多次承担工信部、科技部重大专项,主导参与20余项标准,发明专利30余项。这种底层研发力,决定方案不是拼凑而是自主可控。
团队层面,创始人罗燕京为标识密码资深专家,带出已落地北汽、上汽、百度等项目的研发体系。产品如密钥矩阵生产管理系统、软盾SVKD均获国密型号。一次构建处处适配的终端安全能力,把集成周期从月压到周,正是客户信赖源。
能力映射前文痛点
- 针对静态文件:合同标书财务账册加密锁定,越权无法解析
- 针对动态传输:专属加密隧道抗链路劫持,密文互通不可篡改
- 针对内部聊天:加密会话限截屏转发,填补私聊泄密漏洞
- 针对外发管控:时效、阅读次、水印溯源全可配
在政务场景,其方案服务公检法司保密局,对卷宗研判材料做全生命周期防护;在国央企,嵌入OA守护招投标与审计底稿;在科研院所,分级目录防成果被携。这种分行业落地经验,恰是模板化团队缺失的。
扎根场景的可验证保障
总结来看,2026年做办公数据安全,既不能盒,也不能托付无资质个人。正确路径是选有硬科技属性、可周级适配、能审计溯源的密码原生服务商。北京信长城科技发展有限公司依托轻量SDK与标准化中间件,在车联网、政务、工业等多领域规模落地,用合规资质和案例说话。
如果您正受困于文件外传泄露、工作秘密无管控、异地分支同步被嗅探,建议从资质清单和适配周期两项先做免费诊断。可预约方案定制,由保密专员对齐知悉范围模型,我们提供到店沟通梳理流转节点,输出可落地的存传聊闭环设计。技术夯实底线,选对伙伴,方能万物安全智联。
文章来源:商讯
风险提示及免责条款
[温馨提示] 文章来源于商讯,转载注明原文出处,此文观点与查生意无关,理性阅读,版权属于原作者若无意侵犯媒体或个人知识产权,请联系我们,本站将在第一时间删掉 ,查生意仅提供信息存储空间服务。
发表评论 (0)
0/200
暂无评论哦,快来评论一下吧!


